Endpoint protection voor MKB: complete gids 2026
Endpoint protection is het geheel van technische maatregelen en processen waarmee bedrijfsapparaten actief worden beveiligd tegen cyberaanvallen. Denk aan laptops, smartphones, tablets en servers: elk apparaat dat verbinding maakt met je netwerk is een potentieel doelwit. Moderne beveiliging van endpoints combineert antivirus, endpoint detectie en respons (EDR), gedragsanalyse en geautomatiseerde incidentrespons. Voor MKB-bedrijven in Utrecht is dit geen luxe. Een geslaagde aanval kost gemiddeld meer dan alleen data: het raakt je reputatie, je klanten en je continuïteit. Endpoint protection werkt ook buiten het bedrijfsnetwerk, wat thuiswerken en mobiel werken veilig maakt.
Welke technologieën omvat moderne endpoint protection?
Moderne eindpunt beveiliging gebruikt een gelaagde aanpak waarbij meerdere technologieën samenwerken. Eén laag is nooit genoeg. De combinatie van preventie, detectie en respons bepaalt hoe goed je beschermd bent.
Van traditionele antivirus naar NGAV en EDR
Traditionele antivirussoftware herkent alleen bekende dreigingen via een signatuurbibliotheek. Next-generation antivirus (NGAV) gaat verder: het gebruikt AI en gedragsanalyse om ook onbekende malware te stoppen voordat die schade aanricht. EDR, ofwel endpoint detectie en respons, voegt daar realtime monitoring aan toe. EDR detecteert afwijkingen in gedrag en kan een gecompromitteerd apparaat automatisch isoleren om verspreiding door het netwerk te voorkomen.
XDR, de uitbreiding op EDR, koppelt data van endpoints, netwerken en cloudomgevingen aan elkaar. Dat geeft een breder beeld van een aanval en maakt snellere respons mogelijk. Voor MKB is XDR waardevol zodra de IT-omgeving complexer wordt.
De rol van MDR voor MKB
MDR-diensten zijn essentieel voor MKB omdat ze 24/7 toezicht en snelle incidentrespons bieden zonder dat je intern extra personeel nodig hebt. MDR staat voor Managed Detection and Response: een externe partij monitort jouw omgeving, verifieert meldingen en grijpt in voordat schade ontstaat. Dat is precies wat kleine IT-teams niet zelf kunnen bijhouden.
Patchbeheer, netwerksegmentatie en endpoint policies
Patchbeheer en automatische updates zijn onmisbaar voor het dichten van kwetsbaarheden. Geautomatiseerde patch deployment verkleint het aanvalsoppervlak aanzienlijk. Netwerksegmentatie zorgt ervoor dat een aanvaller die één apparaat compromitteert, niet direct toegang krijgt tot de rest van het netwerk. Endpoint policies leggen vast welke apps mogen draaien, welke USB-apparaten zijn toegestaan en hoe apparaten zich moeten gedragen buiten het kantoor.
Samengevat zijn dit de kernlagen van een complete beveiligingssoftware voor endpoints:
-
️ NGAV: blokkeert bekende en onbekende malware via gedragsanalyse
-
EDR: detecteert afwijkingen en isoleert gecompromitteerde apparaten
-
XDR: koppelt data van endpoints, netwerk en cloud voor een totaalbeeld
-
MDR: externe 24/7 monitoring en incidentrespons
-
Patchbeheer: automatisch dichten van kwetsbaarheden
-
Endpoint policies: regels voor apparaatgebruik en toegangsrechten
Pro-tip: Kies beveiligingssoftware met een lichte agent die ook offline werkt. Zware agents vertragen medewerkers en verminderen de acceptatie, wat de effectiviteit van je beveiliging ondermijnt.
Hoe helpt endpoint protection bij compliance en regelgeving?
Beveiliging van endpoints is geen vrijblijvende keuze meer. Vanaf 2026 gelden strikte AVG-vereisten en sectorale normen zoals NEN en DNB-richtlijnen die endpoint security als harde eis stellen. Onvoldoende beveiliging leidt tot een meldplicht bij datalekken en mogelijke sancties, met name in de zorg en financiële sector.
De AVG verplicht organisaties om passende technische en organisatorische maatregelen te nemen. Endpoint protection levert een groot deel van die maatregelen. Denk aan versleuteling van apparaten, toegangscontrole en realtime monitoring. Maar de wet vraagt ook om bewijs: je moet kunnen aantonen dat je maatregelen hebt genomen en dat je incidenten tijdig hebt gesignaleerd.
Hier zijn de vier concrete stappen die endpoint protection ondersteunt voor compliance:
-
Technische beveiliging: versleuteling, toegangscontrole en automatische updates voldoen aan de basisvereisten van de AVG.
-
Monitoring en logging: retentietijd van forensische logs moet voldoende zijn om aanvalsketens te reconstrueren. Weken of maanden aan logs zijn nodig voor complexe incidenten.
-
Incidentrapportage: EDR en MDR genereren automatisch rapportages die je bij een datalek kunt overleggen aan de Autoriteit Persoonsgegevens.
-
Sectorale normen: voor zorg en finance gelden aanvullende eisen via NEN 7510 en DNB-richtlijnen. Endpoint protection vormt de technische basis voor naleving.
Belangrijk: een datalek moet je binnen 72 uur melden bij de Autoriteit Persoonsgegevens. Zonder goede logging en monitoring haal je die termijn niet.
Bedrijven die endpoint security serieus nemen, staan sterker bij audits en klantgesprekken over informatiebeveiliging. Dat is een concreet zakelijk voordeel naast de wettelijke verplichting. Meer weten over hoe Astia omgaat met privacy en gegevensbescherming? Dat lees je op de website.
Hoe implementeer je endpoint protection in jouw organisatie?
Endpointbeveiliging is geen product maar een geheel van beschermingslagen, processen en continue monitoring. De implementatie vraagt daarom een gestructureerde aanpak.
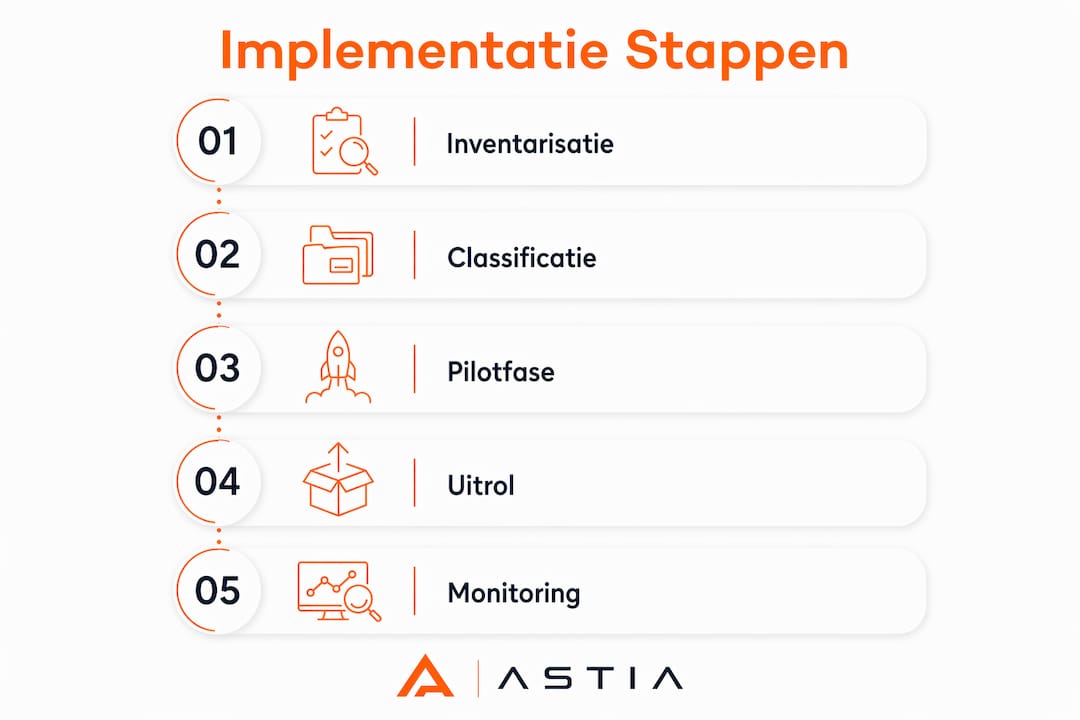
Stap 1: inventariseer en classificeer je endpoints
Start met een nulmeting van je assets en risico’s, niet met een aankoop. Breng in kaart welke apparaten er zijn: laptops, desktops, smartphones, servers en eventuele IoT-apparaten. Classificeer ze op gevoeligheid. Een laptop van de financieel directeur vraagt om strengere beveiliging dan een gedeelde printer.
Stap 2: kies de juiste beveiligingssoftware
Let bij de selectie op deze criteria:
-
✅ Agent performance: lichte agents die offline werken, voorkomen vertraging
-
✅ Integraties: koppeling met je bestaande tools zoals Microsoft 365 of Azure AD
-
✅ Automatisering: automatische respons bij detectie van dreigingen
-
✅ Rapportage: duidelijke dashboards en exporteerbare logs voor compliance
-
✅ Schaalbaarheid: groeit de oplossing mee met jouw organisatie?
Stap 3: rol uit in fases
Begin met een pilot op een beperkte groep apparaten. Zo ontdek je compatibiliteitsproblemen en pas je instellingen aan voordat je de hele organisatie uitrolt. Betrek medewerkers vroeg: leg uit wat de software doet en waarom. Weerstand vermindert als mensen begrijpen dat de tool hen beschermt, niet controleert.
Stap 4: beheer, monitoring en incidentrespons
Na de uitrol begint het echte werk. Continue fine-tuning is essentieel om alert fatigue te voorkomen. Te veel meldingen leiden ertoe dat medewerkers ze negeren. Stel drempelwaarden in, filter ruis en zorg voor duidelijke escalatieprocedures. Koppel je endpoint beveiliging aan een digitale werkplek zodat patchbeheer en apparaatconfiguratie centraal worden beheerd.
Pro-tip: Automatiseer patchbeheer volledig. Handmatige updates worden uitgesteld of vergeten. Geautomatiseerde patch deployment sluit kwetsbaarheden voordat aanvallers ze kunnen misbruiken.
| Fase | Actie | Resultaat |
|---|---|---|
| Inventarisatie | Assets en risico’s in kaart brengen | Inzicht in kwetsbaarheden |
| Selectie | Beveiligingssoftware kiezen op criteria | Passende oplossing voor jouw situatie |
| Pilot | Uitrol op kleine groep testen | Problemen vroeg signaleren |
| Volledige uitrol | Alle endpoints beveiligen | Organisatiebrede bescherming |
| Beheer | Monitoring, fine-tuning en respons | Continue effectiviteit |
Wat zijn de nieuwste trends in endpoint protection?
Cyberdreigingen veranderen snel. Endpoint beveiligingsoplossingen moeten meebewegen. Drie ontwikkelingen bepalen de richting in 2026.
AI en gedragsanalyse als standaard
AI is geen extra functie meer, maar de kern van moderne cybersecurity voor endpoints. Gedragsanalyse herkent afwijkingen die geen enkel handmatig proces bijhoudt. Advanced persistent threats, aanvallen die zich weken of maanden verbergen, worden zo eerder gesignaleerd. De marktverschuiving van reactieve, signatuurgebaseerde tools naar proactieve realtime analyse is volledig ingezet.
Zero Trust als beveiligingsprincipe
Zero Trust vereist continue beoordeling van de apparaatstatus en dynamische toegangsrechten op basis van risicosignalen. EDR levert device posture scores en kan direct toegang intrekken bij een gecompromitteerd apparaat. Dat is een fundamenteel andere aanpak dan het oude “vertrouw alles binnen het netwerk”. Multifactor authenticatie is een verplicht onderdeel van Zero Trust. Meer over MFA en waarom het verplicht is lees je in de kennisbank van Astia.
Cloud-native oplossingen en zelfherstel
Cloud-native endpoint beveiliging beheert je apparaten centraal, ongeacht waar ze zich bevinden. Hybride modellen combineren on-premise en cloudbeveiliging voor organisaties die nog niet volledig in de cloud zitten. Zelfherstelmechanismen gaan nog een stap verder: een gecompromitteerd apparaat herstelt zichzelf automatisch naar een veilige staat zonder tussenkomst van een beheerder.
De combinatie van deze drie trends maakt endpoint detectie en respons sneller, slimmer en minder afhankelijk van handmatige interventie. Dat is goed nieuws voor MKB-bedrijven met kleine IT-teams.
Belangrijkste inzichten
Effectieve endpoint protection combineert meerdere lagen, van NGAV en EDR tot MDR en Zero Trust, en vereist continue monitoring en fine-tuning om zowel dreigingen als compliance-eisen het hoofd te bieden.
| Punt | Details |
|---|---|
| Gelaagde beveiliging is de norm | Combineer NGAV, EDR en MDR voor volledige dekking van preventie tot respons. |
| Compliance vraagt om bewijs | Zorg voor voldoende logretentie en automatische rapportage om aan AVG en sectorale normen te voldoen. |
| Start met een nulmeting | Inventariseer en classificeer endpoints op risico voordat je beveiligingssoftware aanschaft. |
| Agent performance bepaalt acceptatie | Kies lichte agents die offline werken om productiviteitsverlies en weerstand bij medewerkers te voorkomen. |
| Zero Trust vervangt perimeterbeveiliging | Dynamische toegangsrechten op basis van apparaatstatus zijn de nieuwe standaard voor veilig werken. |
Mijn kijk op endpoint protection in de praktijk
Waarom de meeste MKB-implementaties halverwege stranden
Ik zie het regelmatig: een bedrijf investeert in goede beveiligingssoftware, rolt die uit en denkt klaar te zijn. Drie maanden later staat het dashboard vol met meldingen die niemand meer bekijkt. Dat is alert fatigue in de praktijk. En het is gevaarlijker dan helemaal geen meldingen, want het geeft een vals gevoel van veiligheid.
De echte uitdaging bij endpoint protection is niet de technologie. Die is inmiddels goed genoeg. De uitdaging is het proces eromheen. Wie is verantwoordelijk voor meldingen? Wat doe je als een apparaat wordt geïsoleerd om 23.00 uur? Hoe snel kun je een incident escaleren? Zonder antwoorden op die vragen is de beste software ter wereld nutteloos.
Wat ik bedrijven in Utrecht aanraad: begin klein en concreet. Kies één kritieke groep apparaten, beveilig die goed en leer van wat je ziet. Pas daarna schaal je op. De neiging om alles tegelijk te willen regelen leidt tot een rommelige uitrol en gefrustreerde medewerkers.
Een ander punt dat ik wil maken: de mens blijft de zwakste schakel. Phishing is nog steeds de meest gebruikte aanvalsvector. Endpoint protection stopt veel, maar niet alles. Combineer technologie altijd met bewustwording. Medewerkers die phishing herkennen zijn een even belangrijke verdedigingslinie als je EDR-software.
De toekomst van endpoint beveiliging ligt in de samenwerking tussen mens en machine. AI neemt het zware detectiewerk over. Mensen nemen de beslissingen die context vereisen. Dat is geen bedreiging voor IT-beheerders. Het is een kans om je te richten op wat echt telt: de veiligheid van je organisatie.
— Mick
Astia regelt jouw endpoint beveiliging van A tot Z
Endpoint protection goed inrichten kost tijd, kennis en continue aandacht. Astia neemt dat van je over. Vanuit Vianen beheert Astia de IT van MKB-bedrijven in de regio Utrecht, inclusief de beveiliging van alle endpoints, netwerken en werkplekken.
[IMAGE:cta_image]
Astia biedt beheerde endpoint beveiliging met 24/7 monitoring, automatisch patchbeheer en directe incidentrespons. Je hoeft zelf geen specialist te zijn. Astia zorgt dat jouw apparaten beschermd zijn, of je medewerkers nu op kantoor werken of thuis. Bekijk het volledige aanbod op de pagina IT-oplossingen van Astia of neem direct contact op voor een vrijblijvend adviesgesprek. Wil je weten wat Astia voor jouw netwerkbeheer en beveiliging kan betekenen? Dat lees je op de netwerkpagina.
Veelgestelde vragen
Wat is endpoint protection precies?
Endpoint protection is het geheel van technische maatregelen waarmee bedrijfsapparaten worden beveiligd tegen cyberaanvallen. Het combineert antivirus, EDR, gedragsanalyse en incidentrespons in één gelaagde aanpak.
Wat is het verschil tussen EDR en MDR?
EDR is software die afwijkingen op apparaten detecteert en automatisch reageert. MDR is een beheerde dienst waarbij een extern team 24/7 jouw omgeving monitort, meldingen verifieert en ingrijpt bij incidenten.
Is endpoint protection verplicht voor MKB?
De AVG verplicht organisaties om passende technische maatregelen te nemen ter bescherming van persoonsgegevens. Endpoint protection vormt een kernonderdeel van die verplichting, zeker in sectoren zoals zorg en finance waar aanvullende normen gelden.
Hoe werkt endpoint protection bij thuiswerken?
Endpoint protection werkt onafhankelijk van de netwerkverbinding. Een laptop die thuis of onderweg wordt gebruikt, blijft beschermd via de geïnstalleerde agent, ook zonder verbinding met het bedrijfsnetwerk.
Wat kost endpoint protection voor een MKB-bedrijf?
De kosten variëren per oplossing, het aantal apparaten en het gewenste serviceniveau. Beheerde diensten zoals MDR zijn doorgaans beschikbaar als maandelijks abonnement per apparaat. Een exacte prijsopgave vraag je het beste aan bij een IT-partner zoals Astia.