IT-beveiliging voor MKB: bescherm jouw bedrijfsdata
IT-beveiliging is de praktijk van het beschermen van digitale systemen, netwerken en bedrijfsdata tegen ongeautoriseerde toegang en cyberdreigingen. Voor MKB-ondernemers en IT-beheerders in Vijfheerenlanden is dit geen luxe meer. De CIA-triade vormt de basis: vertrouwelijkheid, integriteit en beschikbaarheid van data. Daarboven komt nieuwe wetgeving: per augustus 2026 zijn de Cyberbeveiligingswet en de Wet weerbaarheid kritieke entiteiten van kracht. Wie nu nog wacht met een goede beveiligingsstrategie, loopt achter.
Welke dreigingen vormen de grootste risico’s voor MKB IT-beveiliging?
Cyberdreigingen voor het MKB zijn concreet en gevarieerd. De vier meest voorkomende aanvalsvormen zijn malware, ransomware, phishing en interne bedreigingen. Elk heeft een ander aanvalspad, maar alle vier kunnen jouw bedrijf stilleggen.
- Malware is schadelijke software die systemen infecteert via besmette bijlagen, downloads of onveilige websites. Eenmaal binnen kan malware data stelen, systemen beschadigen of een achterdeur openzetten voor verdere aanvallen.
- Ransomware versleutelt jouw bestanden en eist losgeld voor de sleutel. Voor een MKB-bedrijf zonder goede back-up betekent dit vaak dagen of weken stilstand.
- Phishing is een aanval via e-mail of berichten waarbij criminelen zich voordoen als betrouwbare partijen. Medewerkers klikken op een link, vullen inloggegevens in en geven aanvallers direct toegang.
- Interne bedreigingen komen van medewerkers of ex-medewerkers die bewust of onbewust schade aanrichten. Denk aan een vertrokken werknemer met nog actieve toegangsrechten.
De financiële en operationele schade bij een geslaagde aanval is groot. Productieverlies, herstelkosten, reputatieschade en mogelijke boetes stapelen zich snel op. Technische focus zonder aandacht voor awareness leidt bovendien tot veel beveiligingsincidenten die voorkomen hadden kunnen worden. Een aanvaller hoeft maar één keer raak te schieten. Jij moet elke keer goed zitten.
Pro-tip: Controleer maandelijks welke medewerkers toegang hebben tot welke systemen. Verwijder rechten van vertrokken medewerkers direct op de laatste werkdag.
Wat zijn de technische maatregelen binnen een gelaagde beveiligingsstrategie?
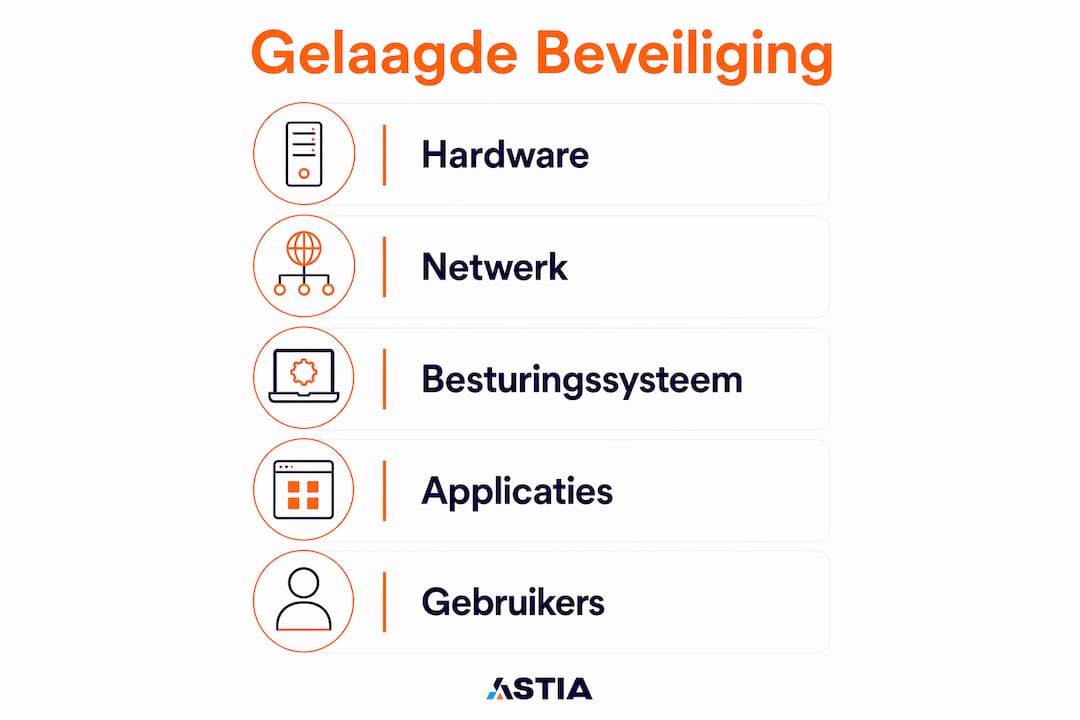
Defense-in-Depth is het principe waarbij je beveiliging opbouwt in meerdere lagen. Als één laag faalt, vangt de volgende de aanval op. Voor MKB-organisaties betekent dit minimaal vijf lagen aanpakken: hardware, netwerken, besturingssystemen, data en gebruikersgedrag.
| Beveiligingslaag | Maatregel | Doel |
|---|---|---|
| Hardware | Apparaatbeheer en fysieke toegangscontrole | Voorkom ongeautoriseerde fysieke toegang |
| Netwerk | VLAN-segmentatie en firewall | Beperk verspreiding van aanvallen binnen het netwerk |
| Besturingssysteem | Automatisch patchbeheer en EDR | Sluit bekende kwetsbaarheden snel |
| Data | Encryptie via TLS en end-to-end versleuteling | Bescherm data tijdens opslag en overdracht |
| Gebruikers | MFA en wachtwoordbeheer | Verifieer identiteit bij elke toegangspoging |
Versleuteling via TLS beschermt gegevens tijdens overdracht en voorkomt onderschepping. Dit geldt voor e-mail, cloudopslag en interne communicatie. Zonder encryptie is data die over het netwerk reist leesbaar voor iedereen met de juiste tools.
Multifactorauthenticatie en Privileged Access Management verminderen het risico op datalekken aanzienlijk. MFA voegt een tweede verificatiestap toe bovenop het wachtwoord. PAM beperkt wie toegang heeft tot gevoelige systemen en registreert elke actie van beheerders. Lees meer over hoe MFA werkt en waarom het voor MKB-organisaties verplicht aanvoelt.
Zero-trust beveiliging gaat nog een stap verder. Het principe is simpel: vertrouw niemand automatisch, ook niet binnen het eigen netwerk. Toegang wordt altijd geverifieerd op basis van identiteit en gedrag. Rolgebaseerde toegangscontrole (RBAC) zorgt ervoor dat medewerkers alleen bij de systemen kunnen die ze echt nodig hebben. Dit beperkt de schade als een account toch gecompromitteerd raakt.
Pro-tip: Stel voor elk systeem een aparte beheerdersaccount in. Gebruik die account alleen voor beheertaken, nooit voor dagelijks werk zoals e-mail of browsen.
Hoe speelt de menselijke factor een rol in ICT-beveiliging?
Medewerkers zijn vaak de grootste risicofactor in IT-beveiliging. Dat klinkt hard, maar het is geen verwijt. Het is een gegeven waar je rekening mee moet houden bij het opzetten van een beveiligingsstrategie. Techniek alleen lost dit niet op.
Social engineering is de techniek waarbij aanvallers mensen manipuleren in plaats van systemen te hacken. Een nep-e-mail van de “directeur” die vraagt om snel een betaling te doen, een telefoontje van de “helpdesk” die om inloggegevens vraagt. Deze aanvallen werken omdat ze inspelen op vertrouwen en tijdsdruk.
Effectieve maatregelen op het menselijke vlak zijn:
- Security awareness trainingen: regelmatige sessies die medewerkers leren phishing te herkennen en veilig te handelen. Gerichte uitleg en regelmatige tests verhogen het effect van zulke programma’s aanzienlijk.
- Phishing-simulaties: stuur zelf nep-phishingmails naar medewerkers en bekijk wie erop klikt. Gebruik de resultaten als leermoment, niet als straf.
- Duidelijk beleid: leg vast wat medewerkers wel en niet mogen doen met bedrijfsapparatuur en data. Maak dit toegankelijk en begrijpelijk.
- Herhaling: eenmalige training werkt niet. Kwartaalse updates houden medewerkers scherp en verwerken nieuwe dreigingen.
Security is een gedeelde verantwoordelijkheid door alle medewerkers, niet alleen de IT-afdeling. Dit betekent dat directie, HR en operations allemaal een rol spelen. Als de directeur zelf zijn wachtwoord op een post-it schrijft, geeft dat een verkeerd signaal aan de rest van de organisatie.
Pro-tip: Maak van security awareness een vast onderdeel van het inwerkprogramma voor nieuwe medewerkers. Zo bouw je een veiligheidscultuur op vanaf dag één.
Aan welke wettelijke verplichtingen moet je voldoen na de Cyberbeveiligingswet?
Per 15 augustus 2026 zijn de Cyberbeveiligingswet en de Wet weerbaarheid kritieke entiteiten van kracht. Deze wetgeving geldt voor meer dan 8.000 organisaties in Nederland, verdeeld over 18 sectoren. Energie, gezondheidszorg en digitale infrastructuur vallen er expliciet onder.
De wet stelt concrete eisen aan organisaties. De belangrijkste verplichtingen op een rij:
- Registratie bij het NCSC: organisaties die onder de wet vallen, moeten zich registreren bij het Nationaal Cyber Security Centrum. Dit is de eerste stap en een harde verplichting.
- Incidentmelding: bij een beveiligingsincident geldt een meldplicht binnen wettelijke termijnen. Wachten of intern afhandelen zonder melding is niet meer toegestaan.
- Bestuursverantwoordelijkheid: het bestuur is verantwoordelijk voor effectieve cyberrisicobeheersing en moet aantoonbaar kennis op peil houden via trainingen.
- Rapportage: organisaties moeten kunnen aantonen dat zij de juiste maatregelen hebben genomen. Documentatie is geen bijzaak maar een vereiste.
- Risicobeheersing: een gedocumenteerde aanpak van cyberrisico’s is verplicht, inclusief een plan voor herstel na een incident.
Valt jouw organisatie niet direct onder de wet? Dan is naleving nog steeds verstandig. Klanten, partners en verzekeraars stellen steeds vaker vergelijkbare eisen. Wie nu de basis op orde heeft, staat sterker bij audits en aanbestedingen. Volg actuele IT-ontwikkelingen om op de hoogte te blijven van wijzigingen in de wetgeving.
Praktische stappen om jouw IT-beveiliging te verbeteren
Goede beveiliging begint met een eerlijke beoordeling van de huidige situatie. Breng in kaart welke systemen je gebruikt, wie er toegang toe heeft en waar de grootste risico’s zitten. Zonder dat overzicht investeer je in de verkeerde plekken.
- ✅ Voer een risicobeoordeling uit: bepaal welke data en systemen het meest kritiek zijn voor jouw bedrijf. Prioriteer maatregelen op basis van impact en kans.
- Activeer MFA op alle accounts: begin met e-mail en cloudopslag. Dit is de maatregel met de hoogste impact per bestede euro.
- Maak regelmatig back-ups: sla back-ups op een locatie op die losstaat van het primaire netwerk. Test herstel minimaal één keer per kwartaal.
- Plan penetratietests en audits: regelmatige penetratietests en security audits helpen kwetsbaarheden te ontdekken voordat aanvallers dat doen.
- Automatiseer patchbeheer: zorg dat updates voor besturingssystemen en software automatisch worden geïnstalleerd. Verouderde software is een open deur.
- Overweeg uitbesteding: het uitbesteden van IT-beveiliging geeft MKB-organisaties toegang tot gespecialiseerde kennis en tools zonder dat je zelf een groot IT-team nodig hebt.
Een goede netwerkbeveiliging vormt de ruggengraat van al deze maatregelen. Zonder een veilig en goed beheerd netwerk zijn andere beveiligingslagen minder effectief. Denk aan VLAN-segmentatie, firewallregels en monitoring van netwerkverkeer.
Belangrijkste inzichten
Effectieve IT-beveiliging voor MKB vereist een combinatie van technische lagen, menselijk bewustzijn en naleving van de Cyberbeveiligingswet om bedrijfsdata duurzaam te beschermen.
| Punt | Details |
|---|---|
| Defense-in-Depth is de basis | Bouw beveiliging op in vijf lagen: hardware, netwerk, OS, data en gebruikers. |
| MFA heeft de hoogste impact | Activeer multifactorauthenticatie op alle accounts als eerste prioriteit. |
| Medewerkers zijn de zwakste schakel | Investeer in security awareness trainingen en herhaal dit elk kwartaal. |
| Cyberbeveiligingswet geldt nu | Organisaties in 18 sectoren moeten zich registreren bij het NCSC en incidenten melden. |
| Uitbesteding verlaagt de drempel | Een gespecialiseerde IT-partner geeft toegang tot kennis en tools zonder intern groot team. |
Mijn kijk op IT-beveiliging in de praktijk
Wat ik keer op keer zie bij MKB-organisaties in de regio Vijfheerenlanden: de techniek is vaak redelijk op orde, maar de processen en het menselijk gedrag lopen achter. Een firewall aanschaffen is één ding. Zorgen dat medewerkers weten wat ze moeten doen bij een verdachte e-mail, is een ander verhaal.
De grootste valkuil is denken dat beveiliging een project is met een einddatum. Je installeert een tool, zet een vinkje en gaat verder. Zo werkt het niet. Dreigingen veranderen elke maand. Wat vorig jaar veilig was, is dat nu misschien niet meer.
Wat ik bedrijven altijd adviseer: begin gefaseerd. Pak eerst de basis aan, MFA, back-ups en patchbeheer. Bouw daarna verder met awareness trainingen en netwerksegmentatie. Probeer niet alles tegelijk te doen, want dan doe je niets goed.
En wees eerlijk over wat je intern kunt bijhouden. Een klein bedrijf met vijf medewerkers heeft geen fulltime security-engineer nodig. Maar het heeft wel iemand nodig die de regie houdt en weet wanneer externe hulp nodig is. Dat is geen zwakte. Dat is slim ondernemen.
— Mick
IT-beveiliging uitbesteden aan Astia
Astia ondersteunt MKB-ondernemers in Vijfheerenlanden en omgeving bij het opzetten en beheren van een veilige IT-omgeving. Van veilig netwerkbeheer tot een volledig beheerde digitale werkplek: Astia neemt de techniek uit handen zodat jij je kunt richten op je bedrijf.
Uitbesteding betekent niet dat je de controle verliest. Het betekent dat je toegang krijgt tot kennis en tools die normaal alleen beschikbaar zijn voor grote organisaties. Astia beheert werkplekken, netwerken en telefonie, en houdt jouw beveiliging actueel zonder dat jij er dagelijks bij betrokken hoeft te zijn. Bekijk wat ICT uitbesteden aan Astia voor jouw organisatie kan betekenen en neem vrijblijvend contact op.
Veelgestelde vragen
Wat is IT-beveiliging precies?
IT-beveiliging beschermt digitale systemen, netwerken en data tegen ongeautoriseerde toegang en cyberaanvallen. De basis is de CIA-triade: vertrouwelijkheid, integriteit en beschikbaarheid van informatie.
Welke technische maatregel heeft de meeste impact voor MKB?
Multifactorauthenticatie (MFA) heeft de hoogste impact per bestede euro. Het blokkeert de meeste aanvallen waarbij inloggegevens zijn gestolen, zelfs als het wachtwoord bekend is bij een aanvaller.
Valt mijn MKB-bedrijf onder de Cyberbeveiligingswet?
De wet geldt voor organisaties in 18 sectoren, waaronder energie, gezondheidszorg en digitale infrastructuur. Controleer via het NCSC of jouw organisatie registratieplichtig is.
Hoe vaak moet ik security awareness trainingen geven?
Eenmalige training is niet voldoende. Kwartaalse sessies met actuele voorbeelden en phishing-simulaties houden medewerkers scherp en verwerken nieuwe dreigingen tijdig.
Wat zijn de voordelen van IT-beveiliging uitbesteden?
Uitbesteding geeft toegang tot gespecialiseerde kennis, tools en continue monitoring zonder dat je zelf een groot IT-team nodig hebt. Een externe partner houdt ook de compliance bij en signaleert risico’s proactief.