VPC voor bedrijven: complete gids voor 2026
Een Virtual Private Cloud (VPC) is een logisch geïsoleerde netwerkomgeving binnen een publieke cloud, waarbij je volledige controle hebt over IP-adressen, subnetten, routering en beveiliging. Denk aan een VPC als jouw eigen virtuele datacenter, maar dan gehost op een platform zoals AWS. Je bepaalt zelf wie toegang heeft, hoe verkeer stroomt en welke beveiligingsregels gelden. Voor bedrijven in Noord-Holland die hun IT-infrastructuur willen uitbreiden naar de cloud, is een goed opgezette VPC geen luxe. Het is de basis van een veilige en beheersbare cloudstrategie.
Wat is een VPC en hoe verschilt het van een VPN?
Een VPC en een VPN zijn twee begrippen die bedrijven regelmatig door elkaar halen. Het verschil is fundamenteel. VPC en VPN zijn complementair maar fundamenteel verschillend: een VPC is het virtuele netwerk zelf, een VPN is de technologie waarmee je er veilig verbinding mee maakt.
Stel je voor: de VPC is het gebouw, de VPN is de beveiligde ingang. Je kunt een VPN gebruiken om vanuit je kantoor in Amsterdam verbinding te maken met resources in jouw VPC. Maar zonder de VPC heb je geen netwerk om verbinding mee te maken. Helder onderscheid tussen beide begrippen voorkomt misconfiguraties die later duur uitpakken.
Een VPC geeft je controle over CIDR-blokken, subnetten, routeringstabellen en toegangsregels. Een /16 CIDR-blok biedt 65.536 IP-adressen, terwijl een /24 subnet 251 bruikbare adressen levert. Die keuze maak je bij het aanmaken van de VPC en je kunt hem daarna niet meer aanpassen. Dat maakt planning bij de start zo belangrijk.
Welke architectuurprincipes zijn effectief voor een bedrijfs-VPC?
De 3-tier architectuur is de industriestandaard voor productieomgevingen: een public subnet, een private app subnet en een private data subnet. Elk laag heeft een eigen functie en eigen toegangsregels.
De drie lagen uitgelegd
Het public subnet bevat resources die direct bereikbaar zijn via internet, zoals een load balancer of een bastion host. Het private app subnet draait je applicatieservers, die niet direct bereikbaar zijn van buitenaf. Het private data subnet bevat databases en opslag, volledig afgesloten van internet.
Verkeer vanuit private subnetten naar internet loopt via een NAT Gateway. Die staat in het public subnet en vertaalt privé-IP-adressen naar publieke. Gebruik je S3 of DynamoDB, dan zet je een Gateway Endpoint in. Dat is gratis en houdt verkeer binnen het AWS-netwerk.
Subnetindeling en IP-planning
| Subnettype | Lagen | Voorbeeld CIDR | Bruikbare adressen |
|---|---|---|---|
| Public subnet | Laag 1 | 10.0.1.0/24 | 251 |
| Private app subnet | Laag 2 | 10.0.2.0/24 | 251 |
| Private data subnet | Laag 3 | 10.0.3.0/24 | 251 |
| Reserveruimte | Groei | 10.0.4.0/22 | 1.019 |
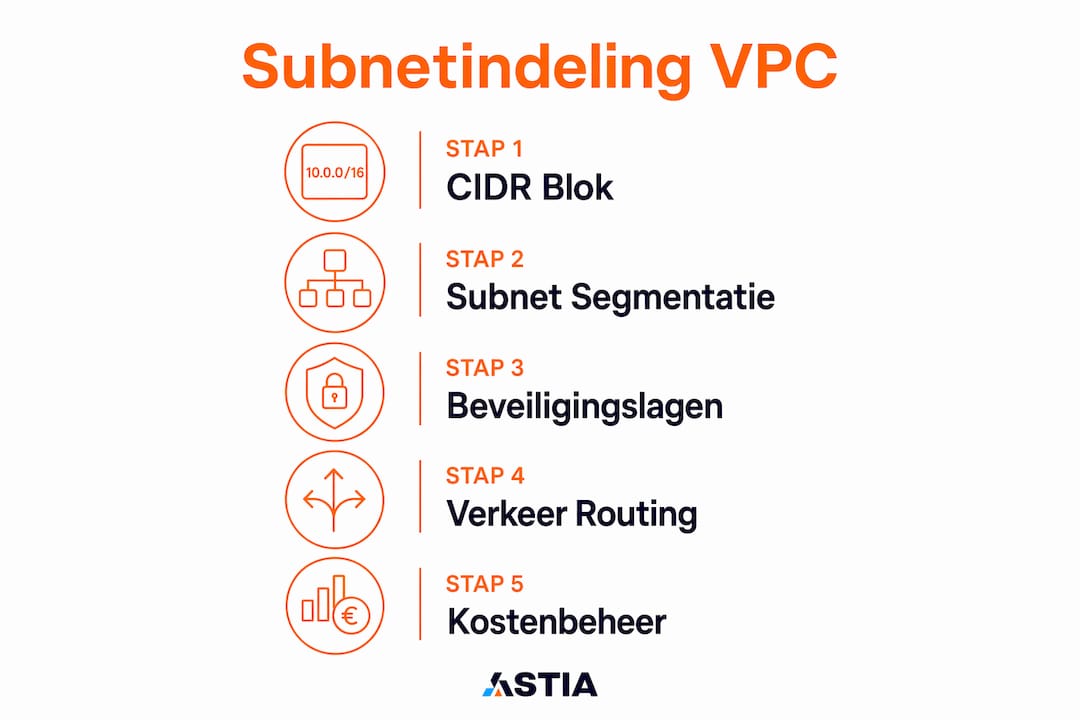
CIDR-modificatie na creatie is onmogelijk, dus plan ruim. Een te kleine range blokkeert groei. Een te grote range maakt routering complexer en vergroot het aanvalsoppervlak.
Pro-tip: Begin altijd met een /16 CIDR-blok voor je VPC en verdeel dat in kleinere /24 subnetten per laag en per Availability Zone. Zo houd je ruimte voor groei zonder dat je de VPC opnieuw hoeft op te bouwen.
De standaard VPC is onvoldoende voor productie vanwege te permissieve security groups en publieke subnetten zonder segmentatie. Gebruik de default VPC alleen voor testen. Voor elke productieomgeving bouw je een custom VPC met bovenstaande structuur.
Hoe werken beveiligingslagen binnen een VPC?
VPC-beveiliging werkt in twee lagen die elkaar aanvullen. Security Groups bieden resource-level firewall met stateful regels, terwijl Network ACLs subnet-level firewall met stateless regels leveren. Samen vormen ze een gelaagde beveiliging die ongeautoriseerde toegang effectief blokkeert.
Security Groups werken op het niveau van individuele instances, zoals een server of database. Ze zijn stateful: als je inkomend verkeer toestaat, is het bijbehorende uitgaande verkeer automatisch toegestaan. Security Groups kennen alleen “allow rules”. Je kunt verkeer niet expliciet weigeren, alleen toestaan.
Network ACLs werken op subnetniveau. Ze zijn stateless, wat betekent dat je inkomend en uitgaand verkeer apart moet definiëren. NACLs ondersteunen ook “deny rules”, waarmee je specifiek IP-bereiken kunt blokkeren. Dat maakt ze geschikt als extra verdedigingslinie.
Veelgemaakte fouten en hoe je ze vermijdt
- Te brede Security Group regels: Veel bedrijven openen poort 22 (SSH) voor alle IP-adressen. Beperk toegang tot specifieke IP-adressen of gebruik een bastion host.
- Vergeten NACLs te configureren: De standaard NACL staat al het verkeer toe. Pas hem aan zodra je subnetten in productie gaan.
- ️ Geen scheiding tussen omgevingen: Productie, test en ontwikkeling horen in aparte subnetten of aparte VPCs. Zo voorkom je dat een testfout productiedata raakt.
- Geen logging: Zet VPC Flow Logs aan. Die registreren al het netwerkverkeer en zijn onmisbaar bij een beveiligingsincident.
Pro-tip: Controleer maandelijks welke Security Group regels actief zijn en verwijder regels die niet meer gebruikt worden. Ongebruikte open poorten zijn een van de meest voorkomende oorzaken van datalekken in cloudnetwerken.
Een gelaagde beveiliging met zowel Security Groups als NACLs is de beste aanpak om risico’s op ongeautoriseerde toegang te minimaliseren. Gebruik beide lagen altijd samen, nooit als vervanging van elkaar.
Welke connectiviteitsopties zijn belangrijk binnen een VPC?
Een VPC staat zelden op zichzelf. Je verbindt hem met internet, met andere VPCs of met je eigen kantoornetwerk. Elk scenario vraagt om een andere technische oplossing.
Vier kerncomponenten voor connectiviteit
-
Internet Gateway: Verbindt je public subnet met internet. Verkeer van en naar publieke IP-adressen loopt hier doorheen. Zonder Internet Gateway is je VPC volledig afgesloten van internet.
-
NAT Gateway: Staat in het public subnet en geeft resources in private subnetten toegang tot internet, zonder dat die resources zelf bereikbaar zijn van buitenaf. Handig voor software-updates op servers in private subnetten.
-
VPC Endpoints: Verbinden je VPC met AWS-diensten zoals S3 zonder dat verkeer via internet gaat. Gateway Endpoints zijn gratis, Interface Endpoints hebben kosten maar verbeteren de beveiliging voor diensten als Secrets Manager.
-
Site-to-Site VPN: Verbindt je kantoornetwerk in bijvoorbeeld Amsterdam of Haarlem met je VPC via een versleutelde tunnel. Geschikt voor hybride omgevingen waar medewerkers zowel lokaal als in de cloud werken.
VPC Peering versus Transit Gateway
| Kenmerk | VPC Peering | Transit Gateway |
|---|---|---|
| Geschikt voor | 2–3 VPCs | 4 of meer VPCs |
| Transitive routing | Nee | Ja |
| Beheer | Eenvoudig | Centraal |
| Kosten | Laag | Hoger |
VPC Peering is geschikt voor 2–3 VPCs, maar Transit Gateway is de betere keuze zodra je meer VPCs of on-premises verbindingen beheert. Transit Gateway ondersteunt transitive routing, wat betekent dat VPCs via één centraal punt met elkaar communiceren in plaats van via aparte peering-verbindingen.
Hoe optimaliseer je VPC-kosten zonder in te leveren op veiligheid?
Een VPC zelf kost niets. De kosten zitten in de ondersteunende componenten. NAT Gateways, data-overdracht en VPC Endpoints zijn de grootste kostendrijvers van VPC-uitgaven. Goed ontwerp helpt die kosten beheersen.
NAT Gateways rekenen per uur én per verwerkte gigabyte. Als je veel verkeer via een NAT Gateway stuurt naar AWS-diensten als S3, betaal je onnodig. Een Gateway Endpoint voor S3 is gratis en houdt dat verkeer binnen het AWS-netwerk. Dat is een directe besparing zonder concessies aan beveiliging.
Cross-AZ verkeer is een andere verborgen kostenpost. Verkeer tussen Availability Zones binnen dezelfde regio heeft een prijs. Zet je NAT Gateway in dezelfde Availability Zone als de private subnetten die hem gebruiken. Dat klinkt technisch, maar het scheelt aanzienlijk op maandbasis bij hogere verkeersvolumes.
Praktische tips voor kostenbeheer
- Gebruik Gateway Endpoints voor S3 en DynamoDB. Ze zijn gratis en verminderen zowel kosten als beveiligingsrisico’s.
- Zet AWS Cost Explorer aan. Zo zie je per service wat je uitgeeft en spoor je onverwachte pieken vroeg op.
- Monitor VPC Flow Logs op ongebruikelijk verkeer. Een plotselinge toename in dataoverdracht kan wijzen op een misconfiguratie of een beveiligingsincident.
- ️ Beperk het aantal NAT Gateways. Eén per Availability Zone is voldoende. Meer dan dat vergroot de kosten zonder extra beveiliging.
Pro-tip: Stel een budget-alert in via AWS Budgets zodra je VPC live gaat. Zo ontvang je een melding als de kosten een drempelwaarde overschrijden, nog voordat de maandfactuur arriveert.
Proactieve CIDR-planning en subnetsegmentatie voorkomen dure herstructureringen bij groei. Een goed ontworpen VPC bespaart niet alleen op beveiligingsincidenten, maar ook op de rekening.
Belangrijkste inzichten
Een goed opgezette VPC combineert doordachte subnetsegmentatie, gelaagde beveiliging en bewuste keuzes in connectiviteitscomponenten om zowel veiligheid als kostenbeheersing te waarborgen.
| Punt | Details |
|---|---|
| CIDR-planning is definitief | Kies een ruim /16 CIDR-blok bij aanmaak, want aanpassen achteraf is niet mogelijk. |
| Gebruik altijd een custom VPC | De standaard VPC is te permissief voor productie; bouw altijd een eigen VPC met 3-tier architectuur. |
| Combineer Security Groups en NACLs | Gebruik beide beveiligingslagen samen voor maximale bescherming op instance- en subnetniveau. |
| Gateway Endpoints besparen kosten | Gratis Gateway Endpoints voor S3 en DynamoDB verminderen NAT Gateway-verkeer en kosten direct. |
| Monitor verkeer actief | VPC Flow Logs en budget-alerts signaleren problemen vroeg, voordat ze groot worden. |
Mijn ervaring met VPC-beheer in de praktijk
Ik zie bij bedrijven in Noord-Holland regelmatig hetzelfde patroon: de eerste VPC wordt opgezet met de standaardinstellingen, omdat dat snel werkt. Zes maanden later staat er een productieomgeving op een default VPC met te brede Security Group regels en geen subnetsegmentatie. Dan begint het echte werk.
De les die ik keer op keer leer: CIDR-planning is geen technisch detail, het is een bedrijfsbeslissing. Als je nu een /24 kiest omdat je maar tien servers verwacht, en je groeit naar vijftig, dan bouw je de hele netwerkstructuur opnieuw op. Dat kost tijd, geld en downtime.
Transit Gateways zijn een ander punt waar ik graag eerlijk over ben. Ze zijn krachtig, maar voor een bedrijf met twee of drie VPCs is het overkill. Ik heb organisaties gezien die Transit Gateway inzetten voor twee VPCs en maandelijks honderden euro’s meer betalen dan nodig. VPC Peering is dan de betere keuze. Kies de oplossing die past bij jouw huidige situatie, niet bij de situatie die je over vijf jaar misschien hebt.
Wat ik altijd adviseer: zet VPC Flow Logs aan vanaf dag één. Niet omdat je verwacht dat er iets misgaat, maar omdat je zonder logging blind bent als het wél misgaat. Veilig netwerkbeheer begint met zichtbaarheid. Zonder data kun je geen goede beslissingen nemen over beveiliging of kosten.
— Mick
Astia helpt je met veilig en beheerd netwerkbeheer
Wil je een VPC opzetten die meteen goed staat, zonder maanden te experimenteren met instellingen en configuraties?
Astia beheert netwerken voor MKB-bedrijven in Noord-Holland en omgeving. Van de eerste VPC-configuratie tot dagelijks beheer van beveiliging en connectiviteit: je hoeft er zelf niet in te duiken. Bekijk wat Astia doet op het gebied van netwerkbeheer voor bedrijven of lees meer over ICT uitbesteden als je jouw volledige IT-infrastructuur wilt overdragen aan een betrouwbare partner. Zo werk jij aan je bedrijf, terwijl wij zorgen dat de techniek klopt.
Veelgestelde vragen
Wat is een VPC precies?
Een VPC is een logisch geïsoleerde netwerkomgeving binnen een publieke cloud. Je beheert zelf IP-adressen, subnetten, routering en beveiligingsregels, volledig gescheiden van andere cloudgebruikers.
Wat is het verschil tussen een VPC en een VPN?
Een VPC is het virtuele netwerk zelf, een VPN is de technologie waarmee je er veilig verbinding mee maakt. Ze zijn complementair: je gebruikt een VPN om toegang te krijgen tot jouw VPC.
Waarom is de standaard VPC niet geschikt voor productie?
De standaard VPC heeft te permissieve Security Group instellingen en geen subnetsegmentatie. Voor productieomgevingen is een custom VPC met 3-tier architectuur de vereiste standaard voor veiligheid en compliance.
Hoe bespaar ik op VPC-kosten?
Gebruik gratis Gateway Endpoints voor S3 en DynamoDB in plaats van NAT Gateway-verkeer. Beperk cross-AZ verkeer en stel budget-alerts in via AWS Budgets om kostenpieken vroeg te signaleren.
Wanneer kies ik voor Transit Gateway in plaats van VPC Peering?
Gebruik VPC Peering voor 2–3 VPCs. Kies Transit Gateway zodra je vier of meer VPCs beheert of on-premises netwerken wilt verbinden, omdat Transit Gateway transitive routing ondersteunt en centraal beheer mogelijk maakt.