12–36 maanden migratie: Intune voor beslissers in het MKB
Microsoft Intune is geschikt voor vrijwel elk Nederlands bedrijf dat apparaten en apps centraal wil beveiligen zonder een eigen serverpark te onderhouden. De dienst combineert apparaatbeheer, app-beveiliging en Zero Trust-toegang in één cloudplatform, gekoppeld aan Microsoft Entra ID. Let wel op de licentie: de basisfuncties zitten in Intune Plan 1 of Microsoft 365, maar geavanceerde modules vragen om Intune Suite of een hogere bundel.
Kort samengevat:
- De meeste MKB-bedrijven kunnen voldoende starten met Intune Plan 1, dat basisfuncties zoals apparaatinschrijving en compliancebeleid biedt.
- Voor geavanceerde beveiliging en beheer is meestal een upgrade naar Intune Suite of Microsoft 365 E5 vereist.
- GPO-naar-Intune migraties kosten meestal 12 tot 36 maanden en vereisen een gestructureerde aanpak met co-management en gefaseerde uitrol.
- Bij korte termijn initiatieven is een pilot met 10 tot 20 apparaten effectief om beleid en onboarding te testen.
- Uitbesteden van beheer aan een specialist kan kosten en doorlooptijd aanzienlijk verkorten, vooral voor organisaties met beperkte interne kennis.
Inhoudsopgave
- Wat is Microsoft Intune: definitie, MDM vs MAM en de plek binnen UEM
- Kernfuncties en voordelen voor bedrijven
- Licenties en pakketten: Plan 1, Plan 2, Intune Suite en Microsoft 365
- Hoe verhoudt Intune zich tot Group Policy en wat is een realistische migratie?
- Implementatie-checklist: concrete stappen voor de eerste 90 dagen
- Wanneer kies je voor managed beheer van Intune?
- Intune-implementatie en beheer uitbesteden aan Astia
- Bronnen
Wat is Microsoft Intune: definitie, MDM vs MAM en de plek binnen UEM
Microsoft Intune is een clouddienst voor eindpuntbeheer die apparaten en apps registreert, configureert, beveiligt en actueel houdt. De dienst werkt nauw samen met Microsoft Entra ID, waardoor voorwaardelijke toegang direct gekoppeld wordt aan de status van een apparaat: is het versleuteld, up-to-date en compliant, dan mag het bij bedrijfsdata. Zo niet, dan blokkeert het systeem de toegang automatisch.
Intune ondersteunt twee beheervormen die je los van elkaar of samen inzet:
- MDM (Mobile Device Management): volledig beheer van bedrijfseigendom, van instellingen tot apps en beveiliging.
- MAM (Mobile Application Management): beheer op app-niveau, ideaal voor BYOD waarbij medewerkers hun eigen telefoon gebruiken zonder dat het bedrijf het hele toestel beheert.
Deze tweedeling maakt Intune bruikbaar in vrijwel elk scenario, van een volledig uitgeruste vloot laptops tot een team dat vanaf privételefoons werkt. Als onderdeel van een breder Zero Trust model fungeert Intune als de laag die apparaatstatus vertaalt naar toegangsbeslissingen. De dienst ondersteunt bovendien Windows, macOS, iOS/iPadOS, Android, Linux en zelfs visionOS, wat het geschikt maakt voor gemengde apparaatlandschappen.
Kernfuncties en voordelen voor bedrijven
Intune levert een set beheerfuncties die direct invloed hebben op je beveiligingsniveau en je beheerdruk. De belangrijkste bouwstenen zijn:
- Apparaatinschrijving: nieuwe laptops en telefoons melden zich automatisch aan bij het bedrijfsnetwerk, zonder handmatige installatie op locatie.
- Configuratieprofielen: wachtwoordbeleid, wifi-instellingen en VPN-configuraties rollen in één keer uit naar een hele groep apparaten.
- Compliancebeleid: apparaten die niet aan de eisen voldoen, verliezen automatisch toegang tot bedrijfsdata.
- Remote wipe en selective wipe: verlies of diefstal van een toestel hoeft geen datalek te worden, want je wist bedrijfsgegevens op afstand, met of zonder de privégegevens van de gebruiker aan te tasten.
Voor BYOD-scenario’s is selective wipe cruciaal: een medewerker die vertrekt, verliest alleen toegang tot bedrijfsapps en -data, terwijl foto’s en privéapps intact blijven. Dat voorkomt discussies over privacy die met een volledige wipe onvermijdelijk zijn.
De koppeling met Microsoft Defender en voorwaardelijke toegang versterkt dit verder: een apparaat met een actieve dreiging verliest direct zijn toegangsrechten, zonder tussenkomst van een beheerder. Microsoft voegt hier steeds meer AI-ondersteuning aan toe. Copilot binnen Intune kan beleidsinstellingen samenvatten, conflicten tussen policies signaleren en herstelacties prioriteren, wat vooral bij grotere beleidsbibliotheken tijd bespaart.
Pro-tip: Begin met compliancebeleid voordat je uitgebreide configuratieprofielen uitrolt. Zonder een werkend compliance-fundament heeft voorwaardelijke toegang weinig grip op risicovolle apparaten.
Licenties en pakketten: Plan 1, Plan 2, Intune Suite en Microsoft 365
De licentiestructuur van Intune bepaalt welke functies je daadwerkelijk kunt gebruiken, en dat is waar veel implementaties vastlopen op verwachtingen die niet matchen met de aankoop.
- Intune Plan 1: de basis, met apparaatinschrijving, configuratieprofielen, compliancebeleid en app-beheer. Voor de meeste MKB-bedrijven is dit voldoende als startpunt.
- Intune Plan 2 en Intune Suite: voegen geavanceerde modules toe zoals Endpoint Privilege Management, Remote Help en uitgebreide analytics. Deze zitten deels al in hogere Microsoft 365-bundels, deels zijn ze losse invoegtoepassingen.
- Microsoft 365 E3/E5: bevat Intune-functionaliteit standaard, waarbij E5 verder gaat met beveiligingsmodules die anders los aangeschaft moeten worden.
Voor een kleiner MKB-bedrijf volstaat vaak Microsoft 365 Business Premium of een losse Plan 1-licentie. Grotere organisaties met complexere beveiligingseisen groeien vaak door naar E5 of Intune Suite zodra ze specifieke problemen tegenkomen, zoals de behoefte aan lokale adminrechten zonder volledige beheerdersrechten weg te geven. Prijzen en bundelsamenstellingen wijzigen regelmatig, dus controleer de actuele Microsoft-licentiepagina’s voordat je een besluit vastlegt.
Hoe verhoudt Intune zich tot Group Policy en wat is een realistische migratie?
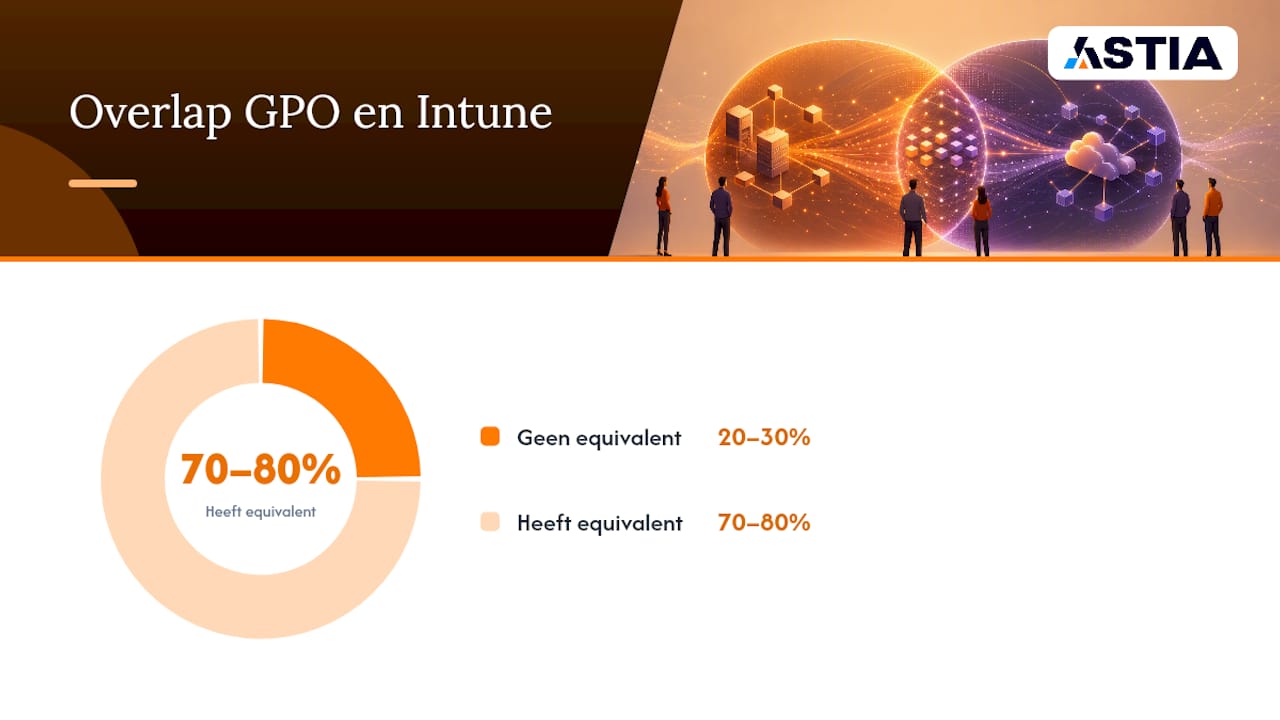
Group Policy (GPO) biedt na decennia gebruik een diepte aan instellingen die Intune niet één-op-één overneemt. Bij migratie blijkt volgens analyses van GPO-naar-Intune trajecten dat ongeveer 20 tot 30 procent van legacy-GPO-instellingen geen directe Intune-equivalent heeft. Logon-scripts, drive mappings en bepaalde ADMX-policies blijven daardoor vaak nog even hangen in een hybride opzet.
Een realistische aanpak volgt deze stappen:
- Analyseer bestaande GPO’s met Group Policy Analytics, dat GPO-XML importeert en toont welk percentage een Intune-equivalent heeft.
- Zet co-management in via Configuration Manager als tussenstap, zodat je workloads geleidelijk verschuift in plaats van in één keer.
- Migreer eerst de laag met het meeste rendement: Windows Update for Business geeft direct betere zichtbaarheid op updatecompliance en is technisch relatief eenvoudig los te trekken van GPO.
- Plan in golven, met validatie per groep apparaten voordat je verder opschaalt.
Voor grote omgevingen met honderden GPO’s is een doorlooptijd van 12 tot 36 maanden realistisch, niet een kwestie van weken. Wie dat vooraf communiceert naar het management, voorkomt teleurstelling halverwege het traject.
Pro-tip: Onderschat de impact van het targeting-model niet. Je stapt over van AD-organisatie-eenheden naar Entra ID-groepen, dus plan eerst een audit van je identiteitsstructuur voordat je grootschalig beleid uitrolt.
Implementatie-checklist: concrete stappen voor de eerste 90 dagen
Een gestructureerde uitrol voorkomt dat Intune halverwege vastloopt op ontbrekende voorbereiding.
- Week 1 tot 2: richt Entra ID-groepen in, controleer licenties en dwing MFA af voor alle beheerdersaccounts.
- Week 3 tot 4: selecteer een pilotgroep van 10 tot 20 apparaten en stel basisbeleid in: BitLocker-versleuteling, antivirusconfiguratie en compliancevoorwaarden.
- Week 5 tot 8: richt de enrollflow in via Windows Autopilot of Apple’s Automated Device Enrollment, zodat nieuwe apparaten zichzelf configureren.
- Week 9 tot 12: rol bedrijfsapps uit naar de pilotgroep, monitor rapportages en stel bij op basis van foutmeldingen en gebruikersfeedback.
- Na 90 dagen: schaal op naar de rest van de organisatie op basis van de acceptatiecriteria uit de pilot.
| Fase | Belangrijkste actie | Succescriterium |
|---|---|---|
| Voorbereiding | Entra-groepen en licenties inrichten | MFA actief voor alle beheerdersaccounts |
| Pilot | Basisbeleid en enrollment testen | Pilotgroep compliant binnen 2 weken |
| Opschaling | Apps uitrollen, rapportages monitoren | Foutpercentage enrollment onder 5% |
Een pilot met een beperkte groep is voor de meeste MKB-organisaties de meest risicomijdende route om waarde te bewijzen voordat je breed uitrolt. Wie twijfelt over de eigen mogelijkheden, kan ook eerst een proefperiode van 30 dagen aanvragen om functionaliteit te testen zonder direct in te kopen.
Wanneer kies je voor managed beheer van Intune?
Intern beheren of uitbesteden: dat hangt af van drie factoren. Schaal is de eerste: bij minder dan vijftig apparaten weegt een fulltime Intune-specialist zelden op tegen de kosten. Kennisniveau is de tweede: GPO-migratie en beleidsontwerp vragen ervaring die veel interne IT-teams simpelweg niet dagelijks opbouwen. Risicotolerantie is de derde: een verkeerd ingesteld compliancebeleid kan hele afdelingen buitensluiten van bedrijfsdata.
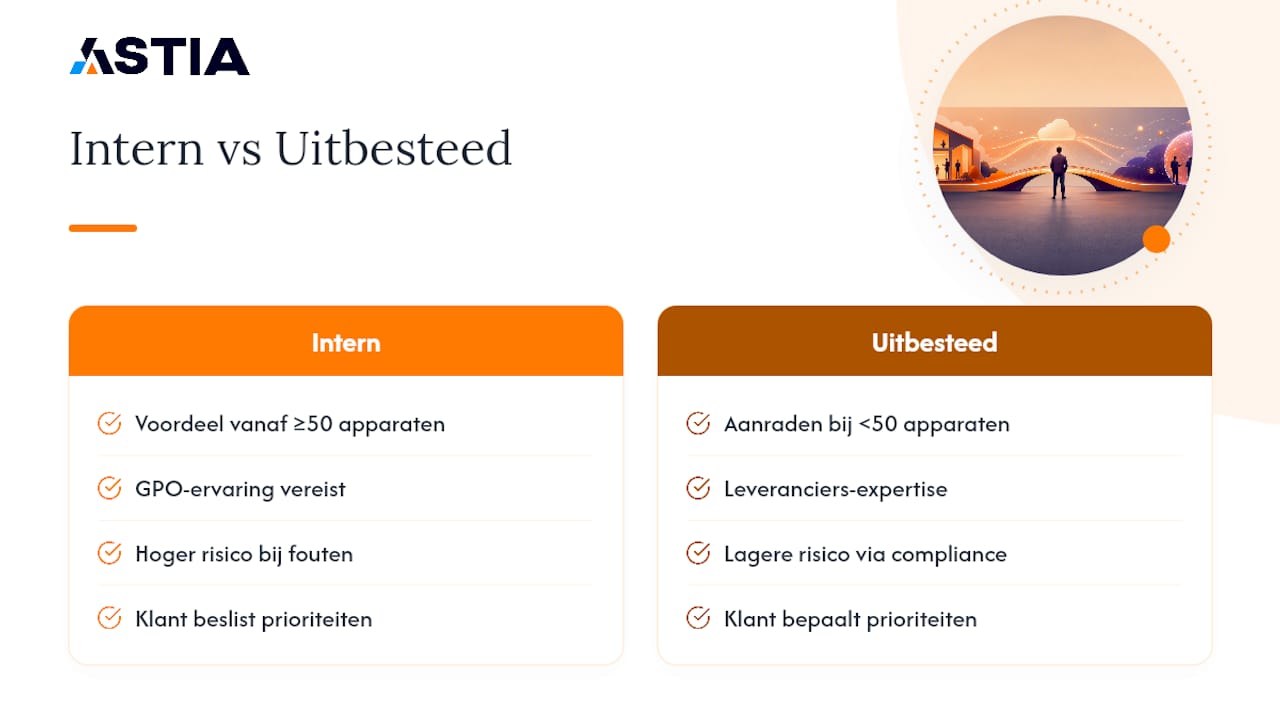
Wij bieden onboarding, beleidsontwerp, 24/7-monitoring en patching als doorlopende dienst, zodat interne IT zich kan richten op strategie in plaats van dagelijks beheer. Wat bij de klant blijft, is de besluitvorming over welke apps en processen prioriteit krijgen. Wat wij oppakken, is de technische uitvoering en het bewaken van compliance op de achtergrond.
Wie deze afweging zelf wil maken, doet er goed aan eerst de eigen GPO-complexiteit in kaart te brengen voordat een keuze voor intern beheer of uitbesteding definitief wordt.
— Mick
Intune-implementatie en beheer uitbesteden aan Astia
Er is een alternatief voor intern uitzoekwerk bij Intune: een vast maandbedrag per gebruiker in plaats van een IT-team dat weken besteedt aan GPO-analyse en beleidsontwerp. Waar zelf uitzoeken al snel maanden kost aan trial-and-error, levert een managed werkplek direct een werkende, veilige omgeving met heldere afspraken vooraf.
De aanpak omvat onboarding, beleidsontwerp, patchbeheer en doorlopende monitoring, zodat apparaten altijd compliant blijven zonder dat je eigen team dagelijks in de Intune-console hoeft te duiken. Voor bedrijven die twijfelen tussen zelf beheren en uitbesteden biedt onze pagina over wat een managed werkplek inhoudt een helder overzicht van de verschillen. Ook patchbeheer sluit direct aan op je Intune-omgeving, zodat updates niet langer een handmatige klus zijn.
Wil je weten wat een vaste prijs per gebruiker voor jouw organisatie betekent? Vraag een vrijblijvende kennismaking aan en ontvang binnen een week een concreet voorstel voor je Intune-implementatie.