Ransomware herstelplan: zo herstel je zonder losgeld te betalen
Herstellen na ransomware zonder losgeld te betalen kan, als je drie dingen direct regelt: geïnfecteerde systemen isoleren, een schone offline back-up gebruiken en bedrijfskritische systemen als eerste terugbrengen. De eerste actie is altijd isoleren, niet uitschakelen. Daarna schakel je IT-expertise in en beveilig je je back-ups voordat iemand daar per ongeluk bij kan. Officiële richtlijnen van NCSC bevestigen deze volgorde als basis van elk goed ransomware herstelplan.
Kort samengevat:
- Isoleren van besmette systemen en zorgen dat back-ups offline zijn, vormen de kern van een snelle herstelstrategie na ransomware-aanvallen.
- Het uitvoeren van uitgebreide controles op back-up tijdlijn, malware en schoon restore-punt is cruciaal voordat je systemen weer in gebruik neemt.
- Prioriteer herstel van bedrijfskritieke systemen volgens vaste RTO- en RPO-criteria om sneller operationeel te zijn.
- Oefen herstelplannen regelmatig met technische tests en simulaties om voorbereiding en reactietijd te optimaliseren.
- Een goede back-upstrategie, inclusief immutable opslag en herstelcontroles, maakt pay-outs vaak overbodig en houdt de controle in eigen hand.
Inhoudsopgave
- Checklist voor de eerste 1 tot 6 uur na een ransomware-aanval
- Welke back-uparchitectuur je nodig hebt om te herstellen zonder losgeld
- Hoe verloopt de herstelworkflow van containment naar verificatie?
- Hoe bepaal je welke systemen als eerste herstel krijgen?
- Wie informeer je en welke wettelijke stappen gelden?
- Hoe oefen je je herstelplan voordat het echt nodig is?
- Wat kan een IT-partner doen bij voorbereiding en herstel?
- Waarom “gewoon betalen” de verkeerde reflex is
- Voorkom paniek: laat Astia je herstelplan waarmaken
- Bronnen
Checklist voor de eerste 1 tot 6 uur na een ransomware-aanval
De eerste uren bepalen of je snel herstelt of weken kwijt bent aan puinruimen. Volg deze volgorde strikt, ook onder druk.
- Isoleer, schakel niet uit. Trek netwerkkabels los en zet wifi uit, maar laat besmette systemen aanstaan tenzij een specialist anders adviseert. Uitschakelen vernietigt vluchtig bewijs zoals geheugendumps die later cruciaal zijn voor forensisch onderzoek.
- Documenteer alles. Noteer tijdstippen, betrokken systemen en de eerste signalen die je zag. Deze gegevens heb je nodig voor verzekering, politie en eventueel de Autoriteit Persoonsgegevens.
- Koppel back-ups af. Zorg dat je back-upomgeving fysiek of logisch onbereikbaar is voor de aanvaller, zodat die niet ook nog wordt versleuteld.
- Vorm een incidentteam. Wijs één communicatieverantwoordelijke aan, zodat er geen tegenstrijdige berichten naar klanten of medewerkers gaan.
- Meld het. Doe aangifte bij de politie, informeer je verzekeraar en beoordeel of persoonsgegevens zijn getroffen.
Pro-tip: Bewaar een uitgeprint telefoonlijstje met de contactgegevens van je incidentteam, verzekeraar en IT-partner. Als je netwerk plat ligt, kun je niet zomaar in je digitale adresboek zoeken.
Welke back-uparchitectuur je nodig hebt om te herstellen zonder losgeld
Zonder een betrouwbare back-up is er geen weg terug behalve betalen, en dat is precies wat je wilt vermijden. De klassieke 3-2-1 regel blijft de basis: drie kopieën van je data, op twee verschillende opslagmedia, waarvan minstens één offline of onbereikbaar voor het netwerk. Veel ransomwarevarianten zoeken actief naar back-ups en probeert die eerst te vernietigen, wat offline of immutable opslag onmisbaar maakt volgens CISA.
Voordat je herstelt, moet je back-up eerst door drie controles:
- Tijdlijn bepalen. Ga na wanneer de besmetting begon, zodat je een herstelpunt kiest van vóór dat moment.
- Scannen op malware. Een back-up is pas bruikbaar als die getest is op besmetting, want aanvallers verstoppen kwaadaardige bestanden soms al maanden voordat ze toeslaan.
- Een schoon restore point identificeren. Kies bewust een moment waarvan je zeker weet dat het systeem nog niet gecompromitteerd was.
Bij cloudback-ups helpen tools van je cloudleverancier om immutability in te stellen en multifactor-authenticatie te verplichten voor kritieke herstelacties. Check daarnaast altijd No More Ransom op beschikbare decryptors, maar vertrouw daar niet blindelings op: decryptietools werken niet voor elke ransomwarevariant en zonder werkende sleutel blijven schone, offline back-ups de enige betrouwbare route, stelt ook NCSC.
Hoe verloopt de herstelworkflow van containment naar verificatie?
Een ransomware response plan werkt alleen als je de volgorde aanhoudt: eerst indammen, dan analyseren, dan pas herstellen.
- Containment. Sluit netwerksegmenten af en isoleer apparaten, maar laat systemen aanstaan zodat forensisch bewijs bewaard blijft.
- Triage. Inventariseer welke systemen prioriteit krijgen: Active Directory, authenticatie en de kernapplicaties die je bedrijf draaiend houden.
- Opschonen. Patch kwetsbaarheden, reset alle admin-wachtwoorden en voer overal multifactor-authenticatie in. Bij een gecompromitteerde Active Directory is het vaak nodig een nieuwe rechtenstructuur op te bouwen en oude accounts definitief te verwijderen voordat je verder gaat.
- Herstel in een parallelle omgeving. Bouw een schone omgeving naast de besmette infrastructuur en breng systemen gefaseerd terug. Dat is doorgaans sneller en veiliger dan proberen gecompromitteerde machines direct te reinigen.
- Verhoogd toezicht. Houd na herstel extra monitoring aan om herbesmetting vroeg te signaleren.
Pro-tip: Test na de opschoonfase eerst één systeem grondig voordat je de rest van het netwerk terugbrengt. Eén overgeslagen achterdeurtje kan de hele operatie opnieuw laten vastlopen.
Hoe bepaal je welke systemen als eerste herstel krijgen?
Niet elk systeem is even urgent, en dat onderscheid maakt of maakt niet je herstelsnelheid. Breng eerst alle systemen en hun onderlinge afhankelijkheden in kaart, zodat je weet welke applicatie zonder welke server niet kan draaien.
Stel per systeem een RTO (hersteltijd) en RPO (maximaal acceptabel dataverlies) vast:
- Een kassasysteem of webshop duldt vaak geen langer verlies dan enkele uren omzet.
- Een ERP-systeem heeft meestal iets meer speling, maar mag zeker geen dagen stilstaan.
- E-mail en CRM kunnen doorgaans een dag zonder, mits klantcommunicatie via een alternatief kanaal loopt.
Gebruik deze prioriteitenlijst letterlijk als herstellijst en deel die met stakeholders, zodat verwachtingen over hersteltijd helder zijn voordat de discussie ontstaat.
Wie informeer je en welke wettelijke stappen gelden?
Verdeel intern de rollen meteen: wie praat met de politie, wie met de verzekeraar, wie met klanten. Bij persoonsgegevens geldt een meldplicht bij de Autoriteit Persoonsgegevens, waarbij dit zo snel mogelijk na ontdekking moet gebeuren, ook als je nog niet alle feiten kent.
- Meld het incident bij de politie en bewaar alle technische sporen voor het onderzoek.
- Informeer de Autoriteit Persoonsgegevens binnen 72 uur wanneer persoonsgegevens zijn getroffen.
- Deel technische indicatoren met NCSC, zodat andere organisaties gewaarschuwd kunnen worden.
- Houd klant- en perscommunicatie kort, feitelijk en vrij van speculatie over oorzaak of dader.
Hoe oefen je je herstelplan voordat het echt nodig is?
Een plan dat nooit getest is, is een gok. Wissel drie oefenvormen af om alle lagen van je organisatie scherp te houden.
- Tabletop-oefeningen met het management en incidentteam, gericht op besluitvorming en communicatie.
- Technische restore-tests, waarbij je daadwerkelijk data terugzet uit een back-up en de integriteit controleert.
- Volledige ‘herstellen van nul’-oefeningen, waarbij je een omgeving vanaf niets opbouwt zoals na een volledige aanval.
Voer restore-checks maandelijks uit en plan een tabletop-oefening per kwartaal. Elke uitkomst hoort in je herstelplan verwerkt te worden: mist er documentatie, duurt een stap te lang, of ontbreekt een contactpersoon? Pas het plan direct aan, niet pas bij de volgende evaluatie.
Wat kan een IT-partner doen bij voorbereiding en herstel?
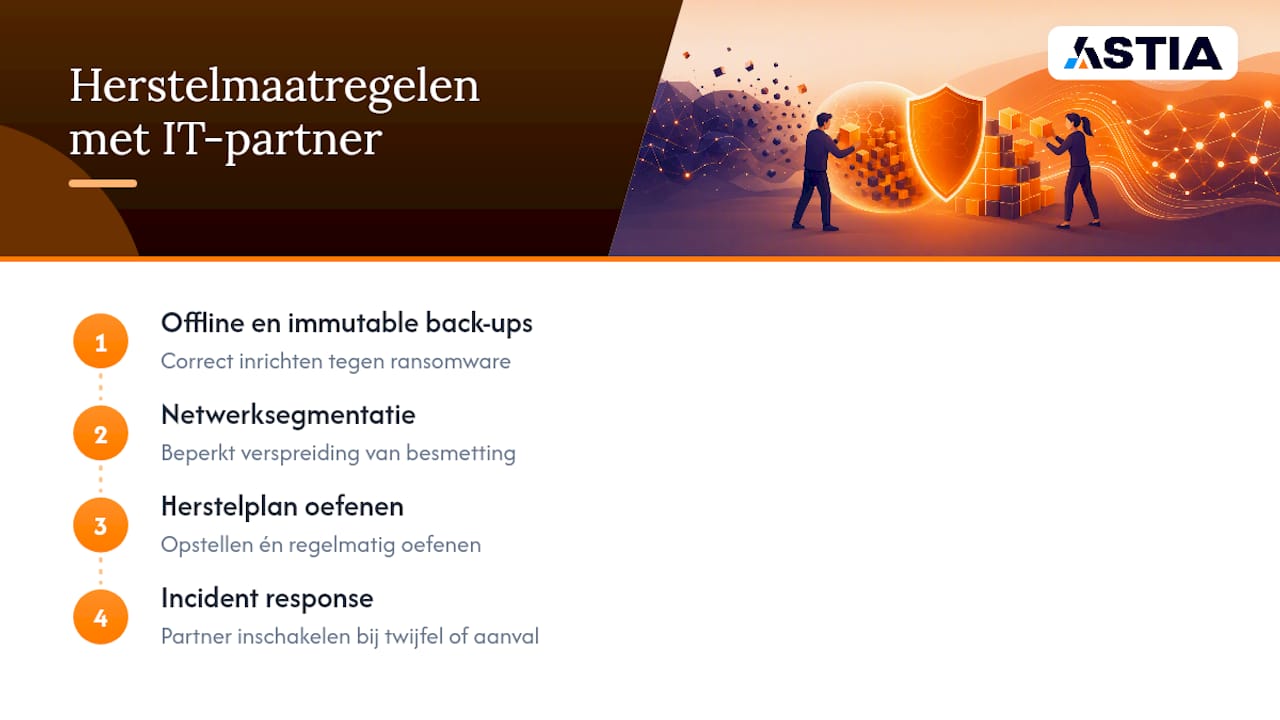
Een IT-partner kan zich richten op back-up- en disaster recovery-inrichting, netwerkbeheer en incident response voor het MKB. Dat betekent in de praktijk: offline en immutable back-ups correct inrichten, netwerksegmentatie toepassen zodat een besmetting zich niet vrij kan verspreiden, en meedenken bij het opstellen én oefenen van een herstelplan. Bel een partner zodra je twijfelt of je eigen back-upopzet een echte aanval overleeft, niet pas nadat het al mis is gegaan.
Waarom “gewoon betalen” de verkeerde reflex is
De verleiding om te betalen is groot als systemen platliggen en klanten bellen. Toch is dat statistisch een slechte gok: criminelen garanderen geen werkende sleutel en vragen soms alsnog meer geld na betaling. Wie herstelt uit eigen back-ups houdt de regie in eigen hand, in plaats van afhankelijk te zijn van de goede wil van een aanvaller.
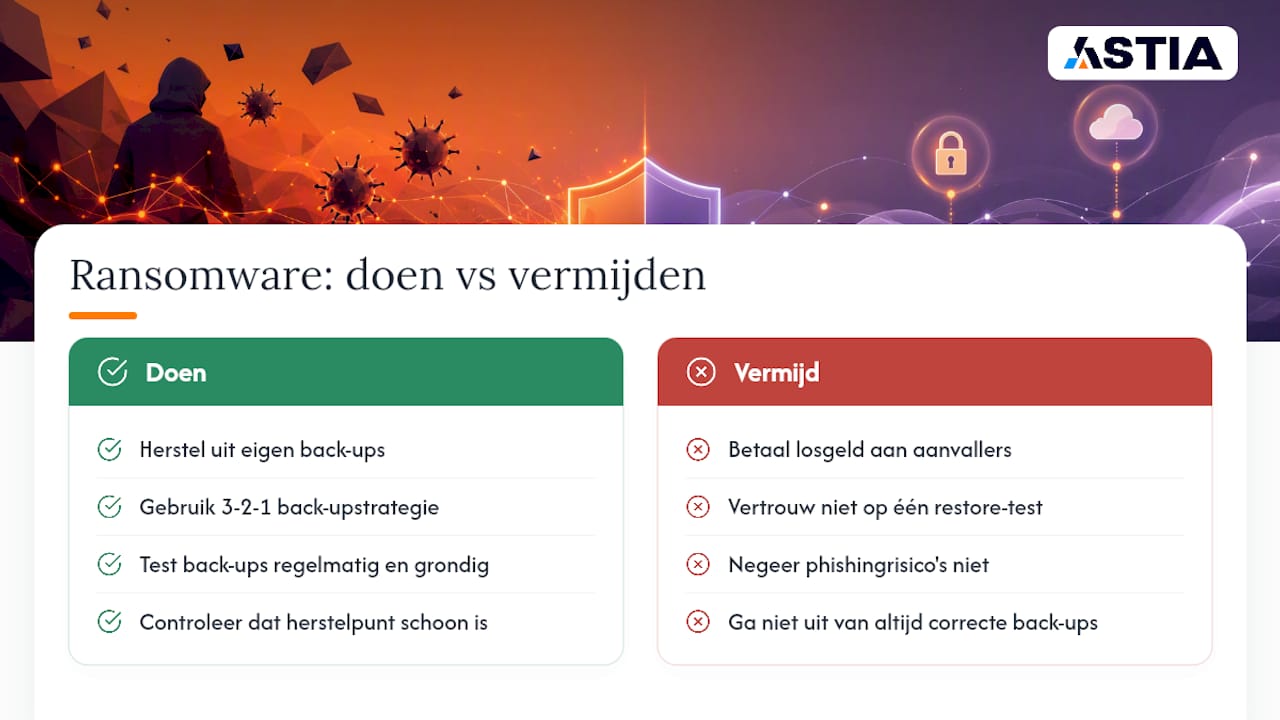
Wat de meeste bedrijven onderschatten, is niet de technologie maar de discipline. Een 3-2-1 back-upstrategie is geen groot mysterie, maar de meeste MKB-bedrijven testen hun back-ups nooit echt tot ze die nodig hebben, en dan blijkt een cruciaal bestand corrupt of drie maanden oud. Het echte probleem zit ook zelden bij de techniek alleen: phishing blijft de meest voorkomende ingang, wat betekent dat een herstelplan zonder trainingscomponent voor medewerkers een gat open laat dat je nooit met back-ups dicht.
Waar de conventionele adviezen vaak te kort schieten, is de aanname dat één restore-test na implementatie genoeg is. Aanvallers wachten soms maanden voordat ze toeslaan, wat betekent dat je herstelpunt van vorige week net zo besmet kan zijn als je huidige systeem. Test daarom niet alleen of een back-up terugzet, maar of hij ook schoon is.
— Mick
Voorkom paniek: laat Astia je herstelplan waarmaken
Een goed ransomware herstelplan op papier is pas waardevol als de techniek erachter ook echt werkt: onbereikbare back-ups, een gesegmenteerd netwerk en een team dat weet wat het moet doen. Een IT-beheerder kan die onderdelen voor MKB-bedrijven beheren, zodat je niet zelf hoeft uit te zoeken of je back-upstrategie een aanval overleeft.
Als onderdeel van het netwerkbeheer richt Astia segmentatie en toegangsbeheer in die verspreiding van ransomware direct beperken, terwijl een doordachte back-up- en disaster recoveryopzet ervoor zorgt dat je zonder losgeld terug kunt naar een schone omgeving. Twijfel je of jouw huidige opzet een echte aanval doorstaat? Vraag een vrijblijvende scan van je herstelplan aan via Astia’s IT-beveiligingsdiensten en weet binnen een week waar je staat.
Bronnen
- Incidentresponsplan Ransomware — NCSC
- Herstelplan voor ransomware-aanvallen — Microsoft
- Ransomware response checklist — CISA