SD-WAN voor het MKB: bespaar kosten en beheer slim
SD-WAN, voluit Software-Defined Wide Area Network, is de technologie die het beheer van bedrijfsnetwerken loskoppelt van de fysieke verbindingen. Waar traditionele wide area networks draaien op dure, vaste MPLS-lijnen met handmatige routerconfiguraties, stuurt SD-WAN het verkeer via software op basis van realtime linkkwaliteit en applicatieprioriteiten. Voor IT-managers in het MKB betekent dit: minder afhankelijkheid van één dure verbinding, betere prestaties voor cloudtoepassingen zoals Microsoft 365 en Azure, en een centraal dashboard waaruit je het hele wan netwerk beheert. Dit artikel legt uit hoe de technologie werkt, wat de concrete voordelen zijn en hoe je een implementatie aanpakt die past bij jouw organisatie.
Hoe werkt SD-WAN technisch?
SD-WAN scheidt de control plane van de data plane. Dat klinkt technisch, maar het principe is eenvoudig: de software beslist welk verkeer over welke verbinding gaat, terwijl de fysieke verbindingen zelf gewoon hun werk doen.
De architectuur in de praktijk
De control plane draait centraal, vaak in de cloud of in een beheerd datacenter. Vanuit dat centrale punt stel je beleidsregels in die bepalen hoe verkeer wordt gerouteerd. De data plane, de daadwerkelijke datastroom, volgt die instructies op elk edge-apparaat in je netwerk. Centrale controle maakt realtime beleidstoepassing over meerdere locaties mogelijk zonder dat je individuele routers hoeft te configureren.
SD-WAN gebruikt beveiligde IPsec tunnels als overlay over verschillende transporttypes: MPLS, gewoon breedband internet, en 4G of 5G. Die combinatie is precies wat het interessant maakt voor het MKB. Je hoeft niet te kiezen tussen één dure lijn of een onbetrouwbare goedkope verbinding. Je gebruikt beide tegelijk, en de software bepaalt per applicatie welk pad het beste is.
Deep packet inspection en applicatiebewuste routering
Traditionele netwerken routeren op basis van IP-adressen en poortnummers. SD-WAN gaat verder: het gebruikt deep packet inspection om applicaties te herkennen en verkeer te sturen op basis van beleidsregels. Videobellen via Microsoft Teams krijgt automatisch voorrang op een verbinding met lage latency. Een grote bestandsoverdracht kan prima over een minder kritieke lijn. Dit gaat verder dan traditionele QoS, waarbij poortnummers niet meer betrouwbaar zijn als identificatiemiddel.
Real-time linkmonitoring bewaakt continu de kwaliteit van elke verbinding. Valt een lijn uit of verslechtert de kwaliteit, dan schakelt het systeem automatisch over naar een betere route. Dat gebeurt zonder dat gebruikers het merken.
Vergelijking met traditioneel WAN en VPN
| Kenmerk | Traditioneel WAN (MPLS) | SD-WAN |
|---|---|---|
| Beheer | Per locatie, handmatig | Centraal, via software |
| Verbindingstypen | Eén type (MPLS) | MPLS, internet, 4G/5G |
| Cloudoptimalisatie | Beperkt | Direct-to-cloud breakout |
| Uitrol nieuwe locatie | Weken | Uren via zero-touch |
| Kosten | Hoog | Lager door mix van verbindingen |
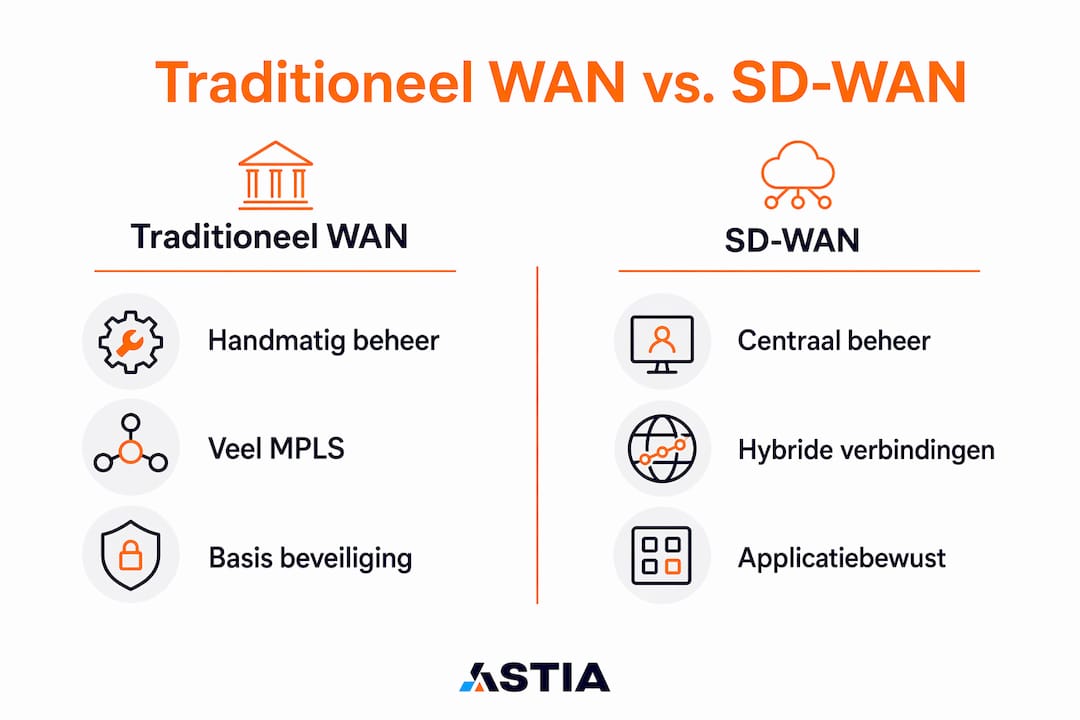
VPN-technologie biedt versleuteling maar geen intelligente routering. SD-WAN combineert versleuteling via IPsec met applicatiebewuste padselectie. Dat is een fundamenteel verschil in functionaliteit.
Pro-tip: Stel bij de inrichting van je SD-WAN direct applicatieprofielen in voor je belangrijkste zakelijke tools. Definieer Microsoft 365, je ERP-systeem en VoIP als kritieke applicaties met een eigen routeringsbeleid. Dat levert direct merkbare prestatiewinst op.
Wat zijn de voordelen van SD-WAN voor het MKB?
De voordelen van SD-WAN zijn het duidelijkst zichtbaar voor organisaties met meerdere vestigingen of een sterk groeiend gebruik van cloudtoepassingen. Dat zijn precies de kenmerken van veel MKB-bedrijven in Zuid-Holland.
De grootste operationele voordelen zijn directe cloudtoegang, kostenbesparing tot 30–50% ten opzichte van puur MPLS en vereenvoudigd beheer via een gecentraliseerd dashboard. Die kostenbesparing ontstaat doordat je dure MPLS-capaciteit kunt vervangen door goedkoper breedband internet voor niet-kritiek verkeer.
De concrete voordelen op een rij:
- Lagere netwerkkosten: door commodity internet te combineren met MPLS voor kritieke verbindingen, daal je structureel in kosten.
- ☁️ Betere cloudprestaties: verkeer naar SaaS-applicaties gaat direct naar het internet zonder omweg via een centraal datacenter. Dat verlaagt latency merkbaar.
- Eenvoudiger beheer: één dashboard voor alle locaties, met beleidsregels die je eenmalig instelt en automatisch uitrolt.
- Snellere uitrol van vestigingen: zero-touch provisioning zorgt dat een nieuw kantoor binnen uren online is. Apparaten ontvangen automatisch hun configuratie zodra ze verbinding maken.
- Betere beschikbaarheid: meerdere verbindingen tegelijk betekent dat één storing niet meer het hele netwerk platlegt.
Voor een MKB-bedrijf met vijf vestigingen in de Randstad is de combinatie van lagere kosten en betere beschikbaarheid al voldoende reden om de overstap te overwegen. Voeg daar de cloudoptimalisatie bij op en het verhaal wordt overtuigend.
Hoe integreert SD-WAN met beveiliging en SASE?
SD-WAN lost een netwerkprobleem op, maar introduceert tegelijk een beveiligingsvraagstuk. Dat is de kant die veel IT-managers onderschatten.
Waarom SD-WAN alleen niet genoeg is
Traditionele netwerken stuurden al het verkeer via een centraal datacenter, waar firewalls en beveiligingssystemen het konden inspecteren. SD-WAN stuurt verkeer direct naar het internet vanuit elke vestiging. Dat is efficiënter, maar het betekent ook dat edge-apparaten internetverkeer rechtstreeks sturen en zonder aanvullende beveiliging firewalls en inspectie kunnen missen.
SASE als oplossing
SASE, voluit Secure Access Service Edge, is de architectuur die SD-WAN combineert met cloudgebaseerde beveiligingsdiensten. De integratie levert een volledig beveiligde omgeving op:
- Zero Trust Network Access (ZTNA): gebruikers krijgen alleen toegang tot de applicaties waarvoor ze bevoegd zijn, niet tot het hele netwerk.
- Secure Web Gateway: al het webverkeer wordt gefilterd op malware, phishing en ongewenste inhoud, ongeacht de locatie van de gebruiker.
- Firewall-as-a-Service: een cloudgebaseerde firewall die verkeer inspecteert zonder dat je per vestiging hardware hoeft te plaatsen.
- Cloud Access Security Broker (CASB): bewaakt het gebruik van cloudapplicaties en handhaaft beveiligingsbeleid voor SaaS-diensten.
SD-WAN en SASE samen bieden ZTNA, Secure Web Gateway en Firewall-as-a-Service, wat essentieel is voor veilige directe internettoegang vanuit filialen. Voor MKB-organisaties die werken met gevoelige klantdata of onder AVG-verplichtingen vallen, is deze combinatie geen optie maar een vereiste.
Pro-tip: Kies bij de selectie van een SD-WAN oplossing voor een platform dat SASE-integratie standaard ondersteunt. Achteraf beveiliging toevoegen is duurder en complexer dan het vanaf het begin meenemen in het ontwerp.
Hoe pak je een SD-WAN implementatie aan?
Een SD-WAN implementatie slaagt of mislukt op basis van de voorbereiding. De technologie zelf is volwassen. Het zijn de beleidsregels, de migratiestrategie en de integratie met bestaande systemen die het verschil maken.
Kies het juiste migratiemodel
MKB-organisaties kiezen vaak voor een hybride model waarbij MPLS voor kritieke applicaties blijft bestaan en SD-WAN breedband integratie mogelijk maakt. Zo kun je geleidelijk overstappen en worden kosten en risico’s beheerst. Een volledige vervanging van MPLS in één keer is technisch mogelijk maar operationeel risicovol.
Praktische stappen voor een gecontroleerde implementatie:
- Breng je applicaties in kaart: welke applicaties zijn bedrijfskritiek? Welke kunnen over goedkoper internet? Die analyse vormt de basis van je routeringsbeleid.
- Definieer beleidsregels per applicatie: applicatiegerichte beleidsregels instrueren verkeer over het pad met de laagste latency en jitter, niet op basis van traditionele routeringsprotocollen.
- Integreer beveiliging vanaf dag één: koppel SASE-diensten aan je SD-WAN voordat je live gaat met direct internet breakout.
- Gebruik zero-touch provisioning: configureer apparaten centraal en laat ze automatisch uitrollen naar nieuwe locaties.
- Monitor kosten en prestaties actief: stel dashboards in die linkkwaliteit, applicatieprestaties en bandbreedtegebruik per locatie tonen.
Wat kost het en wat levert het op?
| Kostenpost | Traditioneel WAN | SD-WAN hybride |
|---|---|---|
| MPLS-lijnen | Volledig | Gereduceerd voor kritieke apps |
| Breedband internet | Minimaal | Primair voor niet-kritiek verkeer |
| Beheerkosten | Hoog (per locatie) | Laag (centraal) |
| Uitrolkosten nieuwe vestiging | Hoog | Laag via zero-touch |
| Beveiligingskosten | Per locatie hardware | Cloudgebaseerd via SASE |
De terugverdientijd van een SD-WAN implementatie hangt af van het aantal locaties en de huidige MPLS-kosten. Hoe meer vestigingen, hoe sneller de investering zich terugbetaalt.
Welke misvattingen bestaan er over SD-WAN?
De grootste misvatting is dat SD-WAN slechts een goedkope internetvervanging is. Het vertegenwoordigt een totaal andere manier van cloudconsumptie en netwerkbeheer. Wie het alleen ziet als een manier om op MPLS te besparen, mist de helft van de waarde.
Veelvoorkomende misvattingen:
- “SD-WAN is gewoon goedkoper internet”: het is een programmeerbaar netwerkplatform met centrale sturing, niet een verbindingstype.
- “Hardware edge-apparaten zijn voldoende”: zonder beleidsgestuurde configuraties en SASE-integratie levert de hardware weinig meerwaarde.
- “Beveiliging regel ik later wel”: direct internet breakout zonder SASE introduceert direct beveiligingsrisico’s.
- “Eenmalig instellen en klaar”: succesvolle implementatie vraagt om gedetailleerde, applicatiebewuste policies en voortdurende monitoring van linkkwaliteit.
- “Onze IT-afdeling past zich vanzelf aan”: de omschakeling naar SD-WAN is een fundamentele transformatie van een statische infrastructuur naar een programmeerbaar platform. Dat vraagt een andere manier van denken en werken.
Belangrijkste inzichten
SD-WAN levert alleen zijn volledige waarde als je het combineert met applicatiegerichte beleidsregels, SASE-beveiliging en een doordachte migratiestrategie.
| Punt | Details |
|---|---|
| Centrale sturing | SD-WAN beheert alle locaties vanuit één dashboard zonder handmatige routerconfiguraties. |
| Kostenbesparing | Een hybride model met MPLS en breedband kan netwerkkosten met 30–50% verlagen. |
| Beveiliging vereist SASE | Direct internet breakout is alleen veilig met ZTNA, Secure Web Gateway en Firewall-as-a-Service. |
| Zero-touch provisioning | Nieuwe vestigingen zijn binnen uren online dankzij automatische configuratie-uitrol. |
| Beleid is de kern | Applicatiegerichte beleidsregels bepalen de prestaties, niet de hardware. |
Mijn kijk op SD-WAN in het MKB
Ik zie het bij veel MKB-organisaties in Zuid-Holland: het netwerk is jarenlang een kostenpost geweest die niemand echt aanraakte. MPLS-lijnen werden verlengd, routers werden vervangen door hetzelfde model, en het werkte “goed genoeg.” SD-WAN doorbreekt die stilstand, maar niet automatisch.
Het grootste struikelblok is niet de technologie. Het zijn de beleidsregels. Ik heb implementaties gezien waarbij het SD-WAN-platform perfect was ingericht maar de applicatieprofielen nooit goed waren gedefinieerd. Het resultaat: het netwerk werkte, maar de prestatiewinst bleef uit. Microsoft Teams belde nog steeds via de verkeerde lijn. Het ERP-systeem had geen prioriteit. De hardware deed zijn werk, maar de software stuurde niets.
De mindset-verschuiving die echt nodig is: stop met denken in kabels en apparaten, en begin met denken in applicaties en beleid. Welke applicaties zijn bedrijfskritiek? Welke gebruikers hebben altijd een stabiele verbinding nodig? Die vragen beantwoord je voordat je ook maar één apparaat installeert.
Wat ik ook zie: organisaties die SD-WAN uitrollen zonder SASE en vervolgens verrast zijn door beveiligingsincidenten. Direct internet breakout is een functie, geen vrijbrief. Zorg dat de beveiliging meeschaalt met de flexibiliteit die SD-WAN biedt.
De toekomst van SD-WAN ligt in verdere integratie met AI-gestuurde monitoring en automatische beleidsaanpassingen op basis van realtime netwerkdata. Dat maakt het platform nog toegankelijker voor MKB-organisaties zonder grote IT-teams. Maar de basis, goede beleidsregels en geïntegreerde beveiliging, blijft de sleutel.
— Mick
Astia helpt je netwerk klaar voor de toekomst
Netwerken beheren naast alle andere IT-taken is voor veel MKB-organisaties te veel gevraagd. Astia neemt dat volledig over, van de inrichting van je beheerd netwerk tot de dagelijkse monitoring en het oplossen van storingen.
Of je nu overweegt om MPLS te vervangen, een hybride SD-WAN model wilt opzetten of gewoon wilt weten wat de beste aanpak is voor jouw situatie: Astia denkt met je mee. Wij beheren werkplekken, netwerken en telefonie voor MKB-bedrijven door heel Nederland, zodat jij je kunt focussen op je werk. Bekijk wat ICT uitbesteden bij Astia voor jouw organisatie kan betekenen.
Veelgestelde vragen
Wat is SD-WAN precies?
SD-WAN is een software-gedefinieerde netwerktechnologie die het beheer van wide area networks loskoppelt van de fysieke verbindingen. Het stuurt verkeer intelligent via meerdere verbindingstypen op basis van applicatieprioriteiten en realtime linkkwaliteit.
Wat is het verschil tussen SD-WAN en VPN?
VPN biedt versleuteling maar geen intelligente routering. SD-WAN combineert IPsec-versleuteling met applicatiebewuste padselectie over meerdere verbindingen tegelijk, wat betere prestaties en beschikbaarheid oplevert.
Is SD-WAN veilig zonder extra beveiligingsdiensten?
Nee. Direct internet breakout vanuit vestigingen vereist integratie met SASE-diensten zoals ZTNA en Secure Web Gateway. Zonder die laag missen edge-apparaten de inspectie en filtering die een traditioneel datacenter wel bood.
Hoeveel kan een MKB-bedrijf besparen met SD-WAN?
Een hybride SD-WAN model kan netwerkkosten met 30–50% verlagen ten opzichte van een puur MPLS-netwerk. De exacte besparing hangt af van het aantal locaties en de huidige verbindingskosten.
Hoe lang duurt een SD-WAN implementatie?
De technische uitrol van een nieuwe vestiging duurt via zero-touch provisioning enkele uren. De volledige implementatie, inclusief beleidsdefiniëring, beveiligingsintegratie en migratie, neemt doorgaans enkele weken tot maanden, afhankelijk van de complexiteit van de omgeving.