Ransomwarebescherming voor het MKB: waar begin je echt?
Effectieve ransomwarebescherming rust op drie pijlers: offline, geteste back-ups, multifactorauthenticatie op elk kritiek systeem en snelle detectie gecombineerd met een geoefend herstelplan. Wie deze drie zaken op orde heeft, overleeft een aanval zonder losgeld te betalen en zonder wekenlange stilstand. De rest van dit artikel werkt uit hoe je dat concreet organiseert, van technische maatregelen tot de wettelijke meldtermijnen die vanaf een incident gaan lopen.
Kort samengevat:
- Een effectieve ransomwarebescherming vereist actuele asset-inventarisatie, strakke patchmanagement en netwerksegmentatie om binnenkomen van aanvallen te voorkomen.
- Detectiemethoden zoals Endpoint Detection and Response (EDR) en gescheiden logbeheer voorkomen dat moderne ransomware ongemerkt verspreidt en sporen wissert.
- Back-upstrategie volgens de 3-2-1-regel moet minstens één offline of immutable kopie bevatten om versleuteling door ransomware onmogelijk te maken.
- Binnen 72 uur na een aanval moeten systemen geïsoleerd, logs veiliggesteld en professionals ingeschakeld worden, met naleving van wettelijke meldtermijnen.
- Eén team of partner met overzicht over IT en beveiliging helpt het proces te stroomlijnen en voorkomt dat losse leverancierskoppelingen de respons vertragen.
Inhoudsopgave
- Welke preventieve maatregelen stoppen een ransomwareaanval?
- Hoe detecteer je ransomware voordat het zich verspreidt?
- Wat is een goede ransomware backup strategie?
- Wat moet je doen in de eerste 24 tot 72 uur na een aanval?
- Wie is verantwoordelijk voor beveiliging binnen je organisatie?
- Een plan in fasen voor ransomwarebescherming in het MKB
- Praktijkervaring en hulpbronnen van Astia
- Waarom herstelbaarheid wint van losgeld betalen
- Hoe Astia je helpt met ransomwarebescherming
- Bronnen
- Veelgestelde vragen
Welke preventieve maatregelen stoppen een ransomwareaanval?
De meeste ransomware-aanvallen komen niet binnen via een geniale hackmethode, maar via een vergeten patch, een zwak wachtwoord of een medewerker die op de verkeerde link klikt. Preventie draait daarom om het wegnemen van de makkelijke instapmogelijkheden.
Begin met een actuele asset-inventarisatie: je kunt niet patchen wat je niet weet dat je hebt. Koppel daar een strak patchmanagementproces aan, want onbeheerde systemen zijn nog altijd de belangrijkste bron van misbruikte kwetsbaarheden. Netwerksegmentatie beperkt vervolgens de schade als er toch iets misgaat. Zorg dat een besmette werkplek niet automatisch toegang heeft tot je servers, back-ups of financiële systemen.
Concrete maatregelen die direct effect hebben:
- Patchmanagement en asset-inventarisatie: houd een actueel overzicht van alle apparaten en software, en patch kritieke kwetsbaarheden binnen dagen, niet maanden.
- Netwerksegmentatie en least privilege: geef gebruikers en systemen alleen toegang tot wat ze nodig hebben, niet tot het hele netwerk.
- Application allowlisting: sta alleen goedgekeurde software toe om te draaien, zodat onbekende ransomware-executables geen kans krijgen.
- E-mailfiltering en veilige browserinstellingen: blokkeer schadelijke bijlagen en macro’s al voordat ze een postvak bereiken.
- Beperking van USB en extern media: externe drives zijn een populaire route om beveiliging te omzeilen.
- Multifactorauthenticatie (MFA): verplicht MFA op e-mail, VPN en beheerdersaccounts, bij voorkeur met FIDO2-hardwaresleutels in plaats van sms-codes.
Microsoft-documentatie adviseert daarnaast functies als Beheerde maptoegang en de ingebouwde detectie van OneDrive als extra beveiligingslaag op endpoints, naast de klassieke antivirusoplossing.
Pro-tip: Voer MFA eerst in op je e-mailomgeving en je beheerdersaccounts. Dat zijn de twee toegangspunten die aanvallers het vaakst misbruiken om zich verder een netwerk in te werken.
Hoe detecteer je ransomware voordat het zich verspreidt?
Klassieke antivirussoftware herkent bekende schadelijke bestanden aan hun handtekening. Moderne ransomware omzeilt dat vaak moeiteloos door zich elke aanval anders te gedragen. Endpoint Detection and Response (EDR) kijkt daarom niet naar wat een bestand ís, maar naar wat het dóet: massaal bestanden versleutelen, ongebruikelijke processen starten, contact zoeken met verdachte servers.
Voor de meeste MKB-organisaties is een eigen securityteam onbetaalbaar. Managed Detection and Response (MDR) is dan het praktische alternatief: een externe partij bewaakt je omgeving 24/7 en grijpt in bij verdacht gedrag, zonder dat je zelf een soc hoeft op te tuigen.
Twee zaken die vaak worden onderschat:
- Gescheiden logging: bewaar logbestanden op een fysiek of logisch gescheiden opslag die niet aanpasbaar is, want logs zijn vaak het eerste doel van aanvallers die sporen willen wissen.
- SIEM/MDR-integratie: zorg dat meldingen automatisch bij de juiste persoon terechtkomen, ook buiten kantooruren.
De Autoriteit Persoonsgegevens benadrukt dat beschermde, gescheiden logs essentieel zijn om na een incident de omvang van een datalek vast te stellen. Zonder betrouwbare logs weet je vaak niet eens hoe lang een aanvaller al binnen was.
Wat is een goede ransomware backup strategie?
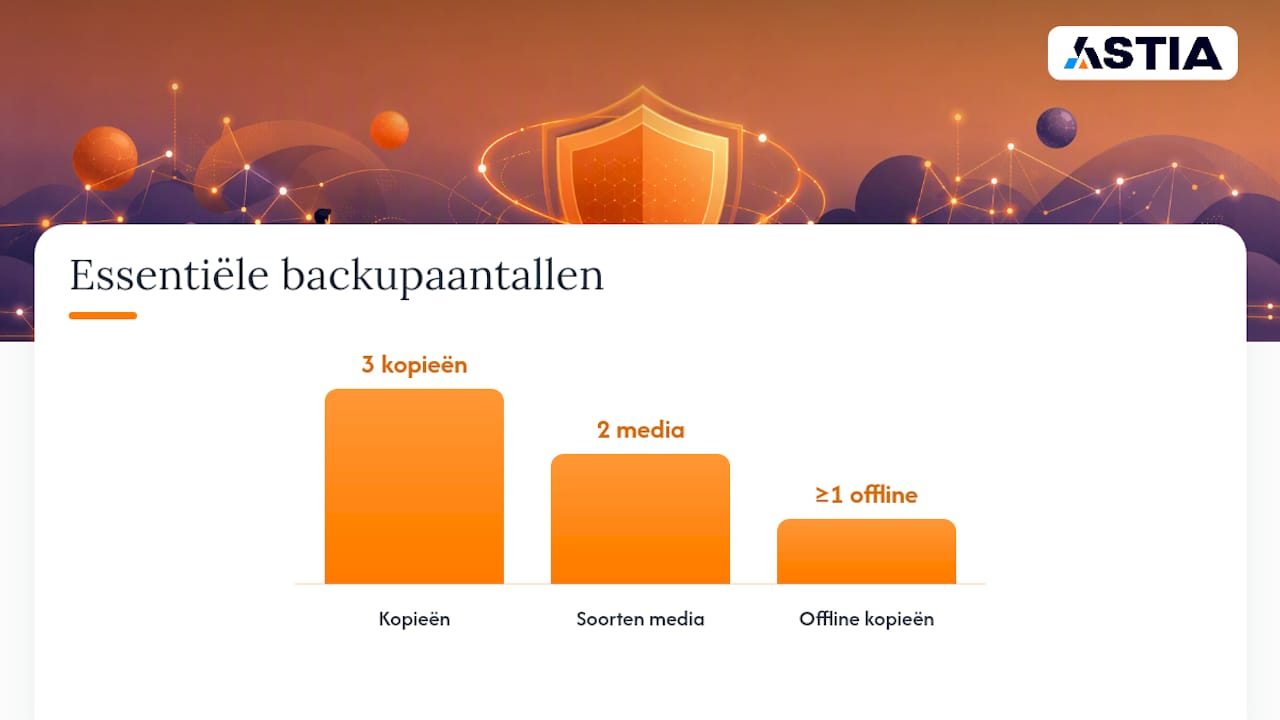
De 3-2-1-regel blijft het fundament van elke ransomware backup strategie: drie kopieën van je data, op twee verschillende soorten media, waarvan minstens één kopie offline. Tegen ransomware voeg je daar een harde eis aan toe: minstens één kopie moet immutable of fysiek losgekoppeld zijn. Zonder die eis vindt ransomware je back-up gewoon en versleutelt hij die net zo makkelijk als de rest.
Onderzoek van AV-Test laat zien dat moderne aanvallers eerst data buitmaken en daarna gericht backup-systemen aanvallen, precies om herstel zonder losgeld onmogelijk te maken.
Zo bouw je een werkbare strategie op:
- Bepaal RTO en RPO per systeem: hoeveel dataverlies en downtime kan je organisatie daadwerkelijk verdragen? Dit stuurt de frequentie van je back-ups.
- Kies retentie op basis van risico: bewaar minimaal enkele weken aan versies, zodat je ook terug kunt naar een moment vóór de besmetting.
- Isoleer minstens één kopie: offline tape, air-gapped opslag of immutable cloudopslag die zelfs een beheerder niet zomaar kan wijzigen.
- Test herstel elk kwartaal: een back-up die je nooit hebt teruggezet is een aanname, geen garantie.
Sectorhandreikingen van SURF bevestigen dit: de tijd tussen inbraak en volledige versleuteling is de afgelopen jaren fors korter geworden, waardoor snelle detectie net zo belangrijk is geworden als de back-up zelf.
Pro-tip: Meet bij elke herstelproef niet alleen of het lukt, maar ook hóe lang het duurt. Die tijd is je werkelijke RTO, niet de tijd die in je beleidsdocument staat.
Wat moet je doen in de eerste 24 tot 72 uur na een aanval?
De eerste uren na ontdekking bepalen hoeveel schade een ransomware-aanval uiteindelijk aanricht. Paniek is de grootste vijand: systemen uitzetten zonder logs veilig te stellen, kost je waardevol forensisch bewijs.
Directe acties bij ontdekking:
- Isoleer besmette systemen van het netwerk, maar zet ze niet meteen uit; forensische sporen gaan dan verloren.
- Verzamel logs en bewijs voordat je begint met opschonen of herstellen.
- Schakel je externe IR-partner en verzekeraar in voordat je zelf beslissingen neemt over betalen of herstellen.
- Waarschuw intern, zodat medewerkers geen besmette bestanden meer openen of verspreiden.
- Betaal niet voordat je alle opties hebt onderzocht: decryptie is nooit gegarandeerd, ook niet na betaling.
Nederlandse wetgeving stelt hier harde termijnen aan. Volgens het NCSC geldt onder de Cyberbeveiligingswet een meldplicht van 24 uur voor het eerste signaal aan een bevoegde CSIRT of toezichthouder. Gaat het om persoonsgegevens, dan moet je daarnaast binnen 72 uur een datalekmelding doen bij de Autoriteit Persoonsgegevens. Deze twee termijnen lopen naast elkaar en vragen allebei om directe actie, niet om een week bedenktijd.
Controleer ook meteen of NoMoreRansom een gratis decryptor aanbiedt voor de specifieke ransomware-variant. Bij een deel van de bekende varianten bestaat die mogelijkheid, en dat kan je herstel drastisch versnellen.
Wie is verantwoordelijk voor beveiliging binnen je organisatie?
Techniek zonder governance werkt niet. Directies dragen een zorgplicht voor digitale veiligheid, ook als ze zelf geen verstand hebben van IT. Dat betekent: een verantwoordelijkheidsmatrix waarin vaststaat wie beslist bij een incident, en wie het mandaat heeft om systemen offline te halen.
Mensen blijven daarbij de meest voorkomende zwakke schakel, ongeacht hoeveel techniek je inzet. Een structureel awareness-programma met meetbare phishingtraining hoort daarom net zo goed bij ransomwarebescherming als een firewall.
Vier bestuurlijke basismaatregelen:
- Stel een verantwoordelijkheidsmatrix op met naam en mandaat per rol.
- Meet phishingbewustzijn met periodieke, onaangekondigde testcampagnes.
- Scheid beheerdersaccounts van dagelijkse gebruikersaccounts en werk met just-in-time toegang.
- Neem beveiligingseisen contractueel op bij elke IT-leverancier en softwarepartner.
Een plan in fasen voor ransomwarebescherming in het MKB
Effectieve ransomware preventie hoeft niet in één keer perfect te zijn. Een gefaseerde aanpak levert sneller resultaat en voorkomt dat het project vastloopt op te veel ambitie tegelijk.
In de eerste periode: voer MFA in op e-mail en beheerdersaccounts, patch kritieke kwetsbaarheden en controleer je back-ups. In de daaropvolgende weken: implementeer EDR of MDR, voer netwerksegmentatie door en voer een herstelproef uit. Vervolgens organiseer tabletopoefeningen met de directie, toets polisvoorwaarden en borg governance structureel.
Wijs voor elke fase een eigenaar aan, intern of extern. Een partij die snel een SaaS-omgeving kan opzetten zonder eigen IT-afdeling, toont hoe zo’n gefaseerde uitrol in de praktijk werkt, ook buiten security specifiek.
Praktijkervaring en hulpbronnen van Astia
Astia deelt praktijkkennis over herstel na een aanval in het ransomwareherstelplan en de uitgebreidere kennisbank over back-up en disaster recovery. Auteur Mick bouwt daarin voort op dagelijkse ervaring met MKB-klanten die met precies deze vraagstukken worstelen.
- Concreet advies over herstelproeven en wie je moet bellen tijdens een incident.
- Achtergrond over back-uparchitectuur die bestand is tegen moderne aanvalstechnieken.
- Praktische ondersteuning bij MDR-inrichting en back-up-opzet, passend bij de maatregelen in dit artikel.
Waarom herstelbaarheid wint van losgeld betalen
Betalen lost weinig op. Decryptiesleutels werken lang niet altijd, gestolen data wordt soms alsnog gepubliceerd, en een betaling kan je cyberverzekering in gevaar brengen als je niet aantoonbaar aan de polisvoorwaarden voldeed. Investeer liever in herstelbaarheid: een geteste back-up en een geoefend plan kosten structureel minder dan een losgeldonderhandeling met onzekere afloop.
— Mick
Hoe Astia je helpt met ransomwarebescherming
Astia is het alternatief voor een lappendeken aan losse leveranciers: één aanspreekpunt dat verantwoordelijkheid neemt voor je hele IT-fundament, met 24/7 monitoring in plaats van een ticket dat drie dagen blijft liggen.
Concreet betekent dat: proactief werkplekbeheer, een back-up- en DR-architectuur die aan de 3-2-1-regel voldoet, en detectie die verdacht gedrag opmerkt voordat het je hele netwerk platlegt. Geen los IT-uitbesteden hier en een aparte beveiligingspartij daar, maar één team dat direct opneemt als je belt. Wil je weten hoe je huidige back-ups en beveiliging ervoor staan? Vraag een intake of quickscan aan via IT uitbesteden of bekijk direct de mogelijkheden op het gebied van IT-beveiliging.
Bronnen
- NCSC — incident reporting
- Autoriteit Persoonsgegevens — datalek door ransomware
- NoMoreRansom — decryptors en tools
- SURF — Weerstand bieden tegen ransomware (handreiking)
Veelgestelde vragen
Wat houdt ransomware precies in?
Ransomware is schadelijke software die bestanden versleutelt of systemen blokkeert, waarna aanvallers losgeld eisen voor herstel van toegang. Vaak dreigen ze aanvullend met publicatie van gestolen data als er niet betaald wordt.
Wat is de meest voorkomende oorzaak van een ransomware-infectie?
Phishing-e-mails en onbeveiligde, verouderde software met bekende kwetsbaarheden zijn de meest gebruikte toegangspoorten. Zwakke of hergebruikte wachtwoorden zonder MFA vergroten dat risico aanzienlijk.
Hoe schakel ik malwarebescherming in op mijn systemen?
Zorg dat de ingebouwde beveiliging van je besturingssysteem actief staat, zoals de functies die Microsoft aanbeveelt, en vul dit aan met EDR of MDR voor bedrijfsomgevingen. Detectielagen als deze worden vaak ingericht als onderdeel van doorlopend werkplekbeheer.
Wat is het verschil tussen malware en ransomware?
Malware is de verzamelnaam voor alle schadelijke software, van virussen tot spyware. Ransomware is een specifiek type malware dat data versleutelt of toegang blokkeert met als doel losgeld af te dwingen.
Wat kost ransomwarebescherming via Astia?
De prijs hangt af van de gekozen diensten en het aantal werkplekken; actuele tarieven staan op de dienstpagina’s van Astia, zoals die voor IT-beveiliging.