XDR wat is het en waarom MKB-bedrijven het serieus nemen
XDR (Extended Detection and Response) is een beveiligingsplatform dat signalen uit endpoints, netwerk, cloud, e-mail en identiteit samenbrengt tot één incidentbeeld. In plaats van tien losse waarschuwingen te bekijken, zie je één samenhangende aanvalsketen. Voor bedrijven betekent dat sneller ontdekken, sneller schakelen en minder tijd verspillen aan valse alarmen.
Kort samengevat:
- XDR vermindert waarschuwingsmoeheid doordat gerelateerde incidenten worden samengevoegd tot één overzicht, waardoor sneller en efficiënter gereageerd kan worden.
- Voor effectieve detectie is het essentieel om niet minder dan vijf databronnen aan te sluiten, zoals endpoints, netwerk, e-mail, identiteit en cloud, om geen blinde vlekken te hebben.
- Kleine organisaties profiteren het meest van XDR door snellere detectie, centrale zichtbaarheid en minder verwarring tussen verschillende beveiligingsconsole, zonder volledige vervanging van basisbeveiliging.
- Een geslaagde XDR-implementatie vereist gedegen voorbereiding, zoals een bronmatrix en duidelijke responsregels, en geen onvolledige onboarding of overhaaste configuratie.
- Open XDR-platformen die met bestaande SIEM- en EDR-tools kunnen integreren, bieden meer flexibiliteit en minder afhankelijkheid van één leverancier, maar blijven afhankelijk van de kwaliteit van de ingevoerde data.
Inhoudsopgave
- XDR wat is en hoe het proces achter de schermen werkt
- Wat levert XDR concreet op voor je beveiliging?
- Voordelen van XDR voor kleinere organisaties
- Welke databronnen heeft XDR nodig om echt te werken?
- XDR, EDR, SIEM, SOAR en MDR: wat is het verschil?
- Concrete situaties waarin XDR het verschil maakt
- Hoe voer je XDR in: stappenplan zonder valkuilen
- Waar XDR naartoe beweegt en waar de grenzen liggen
- Astia: praktijkervaring met MDR-achtige dienstverlening voor het MKB
- Eerst XDR of eerst de basis op orde?
- Hoe Astia je helpt bij de volgende stap in beveiliging
- Bronnen
- Veelgestelde vragen
XDR wat is en hoe het proces achter de schermen werkt
XDR draait om vier stappen die telemetrie omzetten in bruikbare inzichten. Zonder die opeenvolging blijft het gewoon een berg losse logbestanden.
- Dataverzameling. XDR trekt signalen binnen vanuit endpoints, netwerkverkeer, cloudomgevingen, e-mailsystemen en identiteitsplatforms. Elke bron levert een ander soort bewijs: een endpoint ziet een verdacht proces, een netwerksensor ziet ongewoon dataverkeer naar buiten.
- Normalisatie en verrijking. Ruwe data uit verschillende systemen spreekt niet automatisch dezelfde taal. XDR vertaalt alles naar één gemeenschappelijk formaat en voegt context toe, zoals gebruikersrollen of bekende dreigingsinformatie.
- Correlatie en prioritering. Hier gebeurt het echte werk. XDR koppelt een verdachte inlog aan een ongewoon bestand op een andere server en een uitgaande verbinding naar een onbekend adres. Die drie losse signalen worden één incident met een risicoscore.
- Response, automatisch of handmatig. Bij een bevestigde dreiging kan XDR direct een apparaat isoleren of een account blokkeren via een playbook. Complexere gevallen gaan naar een analist voor verder onderzoek.
Volgens Microsoft vermindert deze aanpak waarschuwingsmoeheid aanzienlijk, omdat gerelateerde alerts worden samengevoegd tot één incidentbeeld in plaats van losse meldingen die een analist apart moet uitpluizen. Dat verschil tussen tien losse tickets en één samenhangend incident is precies waarom veel IT-teams de overstap maken.
Wat levert XDR concreet op voor je beveiliging?
De techniek is interessant, maar de vraag die IT-beheerders écht stellen is: wat merk je ervan in de praktijk?
- AI-ondersteunde detectie herkent patronen die een mens over het hoofd ziet, zoals een inlogpoging vanuit een ongebruikelijk land gecombineerd met bestandstoegang buiten werktijd.
- Correlatie vermindert ruis. In plaats van heel veel losse meldingen per dag krijg je een beperkt aantal echte incidenten om op te reageren.
- Threat hunting met forensische context. Analisten kunnen teruggaan in de tijdlijn van een incident en precies zien welke stappen een aanvaller zette.
- Geautomatiseerde containment. Een besmet apparaat wordt binnen seconden van het netwerk afgesloten, nog voordat een mens heeft kunnen ingrijpen.
Pro-tip: Vraag bij elke leverancier concreet door op wat er automatisch gebeurt bij een bevestigde dreiging. “Wij detecteren het” is iets anders dan “wij isoleren het apparaat direct”.
Voordelen van XDR voor kleinere organisaties
Grote ondernemingen hebben vaak een heel securityteam. Een MKB-bedrijf heeft misschien één IT-beheerder die ook nog de printer moet repareren. Daar maakt XDR echt het verschil.
- Snellere detectie en kortere herstelcycli, omdat je niet handmatig tussen vijf verschillende consoles hoeft te schakelen om een aanval te begrijpen.
- Minder alert-moeheid. Eén IT-beheerder kan onmogelijk honderd losse waarschuwingen per dag beoordelen; XDR filtert dat naar wat er werkelijk toe doet.
- Gecentraliseerde zichtbaarheid over alle systemen, ook als die verspreid staan over meerdere clouddiensten en kantoorlocaties.
- Complementair aan basisbeveiliging. XDR vervangt geen firewall, wachtwoordbeleid of back-upstrategie. Het bouwt daarop verder door signalen samen te brengen die anders los van elkaar zouden blijven staan.
De praktische winst voor kleinere teams zit vooral in minder versnippering: één incidentbeeld in plaats van schakelen tussen consoles, met meldingen die al zijn geprioriteerd op urgentie.
Welke databronnen heeft XDR nodig om echt te werken?
XDR is zo goed als de data die erin gaat. Sluit je slechts twee bronnen aan, dan zie je ook maar twee stukjes van de aanvalsketen.
- Endpoints (laptops, servers, mobiele apparaten): leveren informatie over processen, bestanden en gedrag op het apparaat zelf.
- Netwerk: toont verkeerspatronen, ongewone verbindingen en datalekken die het apparaat zelf niet altijd ziet.
- E-mail: vangt phishingpogingen en kwaadaardige bijlagen af, vaak het eerste contactpunt van een aanval.
- Identiteit: signaleert verdachte inlogpogingen, misbruik van rechten en gestolen inloggegevens.
- Cloud en SaaS-applicaties: laten zien wie toegang heeft tot welke data in bijvoorbeeld Microsoft 365 of andere cloudsystemen.
Elke ontbrekende bron is een blinde vlek. Sluit je e-mail niet aan, dan mist XDR het beginpunt van bijna elke ransomware-aanval. Microsoft wijst er terecht op dat onvolledige onboarding een van de meest voorkomende missers is: organisaties denken dekking te hebben, terwijl belangrijke bronnen simpelweg niet zijn aangesloten.
Pro-tip: Maak vóór aanschaf een bronmatrix: per domein noteer je welke data wordt verzameld, welke bewaartermijn geldt en welke responsactie mogelijk is. Dat voorkomt dat je later ontdekt dat een cruciale bron ontbreekt.
XDR, EDR, SIEM, SOAR en MDR: wat is het verschil?
Deze termen worden voortdurend verward, en dat is begrijpelijk. Ze lossen verschillende problemen op.
- EDR kijkt alleen naar endpoints: laptops, servers, mobiele apparaten. Nuttig, maar blind voor wat er op het netwerk of in de cloud gebeurt.
- XDR breidt dat uit naar meerdere domeinen en bouwt een incidentgericht beeld op basis van endpoint, netwerk, cloud, mail en identiteit samen.
- SIEM verzamelt en bewaart logdata vooral voor compliance en langetermijnanalyse, minder gericht op directe incidentrespons.
- SOAR automatiseert playbooks en werkstromen; XDR levert vaak de signalen die zulke playbooks in gang zetten.
- MDR is geen technologie maar een dienst: een team van analisten dat XDR (of andere tooling) namens jou bewaakt en opvolgt.
Een directe vergelijking van Elastic laat zien dat XDR in veel omgevingen complementair blijft aan SIEM en SOAR, zeker met open XDR-architecturen die integratie met bestaande tools mogelijk maken. Wil je dieper in de EDR-kant duiken, dan is deze uitleg over EDR een goed vervolg.
Concrete situaties waarin XDR het verschil maakt
Theorie is één ding, maar herkenbare scenario’s maken het verschil tussen “XDR is nuttig” en “XDR had dit incident voorkomen”.
- Phishing gevolgd door misbruik van inloggegevens. Een medewerker klikt op een link, geeft zijn wachtwoord, en een aanvaller logt vanuit een ander land in. XDR koppelt de verdachte e-mail aan de ongewone inlogpoging en slaat alarm voordat er schade ontstaat.
- Ransomware in de kill chain onderbreken. Zodra XDR ongewone bestandsversleuteling detecteert, isoleert het het apparaat automatisch van het netwerk, nog voordat het virus zich verder kan verspreiden.
- Laterale beweging opsporen. Een aanvaller die eenmaal binnen is, probeert vaak naar andere systemen te bewegen. XDR ziet die zijwaartse stappen die een enkel systeem afzonderlijk zou missen.
- Reconstructie van een incidenttijdlijn. Na een aanval wil je precies weten: hoe kwam de aanvaller binnen, wat deed hij, en wat heeft hij gezien? XDR bouwt die tijdlijn automatisch op uit alle aangesloten bronnen.
- Afwijkend gedrag van medewerkers signaleren. Een account dat plots grote hoeveelheden data downloadt buiten werktijd, valt op binnen een gecorreleerd systeem, ook als er geen externe aanvaller bij betrokken is.
Hoe voer je XDR in: stappenplan zonder valkuilen
Een XDR-implementatie mislukt zelden door de technologie. Ze mislukt door haastige onboarding en onduidelijke verantwoordelijkheden.
- Stel een bronmatrix op. Per domein: welke data wordt verzameld, hoe lang wordt die bewaard, en welke actie kan het systeem automatisch nemen?
- Kies je beheermodel. Doe je het zelf (DIY XDR), besteed je het volledig uit aan een managed partner (MDR), of kies je een hybride vorm waarbij jouw team de basis doet en een partner de zware incidenten opvangt?
- Configureer playbooks en escalatieregels. Bepaal vooraf wat er automatisch gebeurt bij welk type dreiging, en wie er wordt gewaarschuwd bij welke urgentie.
- Plan structurele tuning. Beoordeel regelmatig valse positieven en oefen periodiek met simulaties, zodat het systeem scherp blijft en niet verzandt in ruis.
- Vermijd onvolledige onboarding. Ga er nooit vanuit dat “we hebben XDR” ook betekent “we hebben volledige dekking”. Controleer letterlijk welke bronnen zijn aangesloten.
Pro-tip: ENISA adviseert data te verwerken via een vaste pipeline: verzamelen, voorbereiden, opslaan, analyseren en verspreiden. Vraag je leverancier of managed partner hoe hun proces op die stappen aansluit voordat je tekent.
Waar XDR naartoe beweegt en waar de grenzen liggen
Open XDR wint terrein: platforms die bewust vendor-neutraal zijn en integreren met bestaande SIEM-, EDR- en identiteitstools, in plaats van alles bij één leverancier te moeten onderbrengen. Dat vermindert de afhankelijkheid van één partij en maakt uitbreiden makkelijker.
AI en machine learning verbeteren detectie voortdurend, maar blijven afhankelijk van de kwaliteit van de aangesloten data. Slechte of ontbrekende bronnen leveren geen goede detectie op, hoe slim het algoritme ook is. ENISA benadrukt dat informatie pas waarde heeft als ze relevant, tijdig, juist en volledig is: telemetrie zonder die context blijft dode data.
Voor MKB betekent dit vooral: houd je verwachtingen realistisch. XDR is geen wondermiddel dat zichzelf beheert, en zonder personele opvolging of managed ondersteuning blijft de opbrengst beperkt.
Astia: praktijkervaring met MDR-achtige dienstverlening voor het MKB
Astia begeleidt bedrijven bij het opzetten van IT-beveiliging die past bij hun grootte en risicoprofiel, van basis endpointbeveiliging tot uitgebreidere detectie en respons. Voor bedrijven zonder eigen securityteam is een managed aanpak voor detectie en respons vaak de meest werkbare route: technologie plus mensen die er ook echt naar kijken.
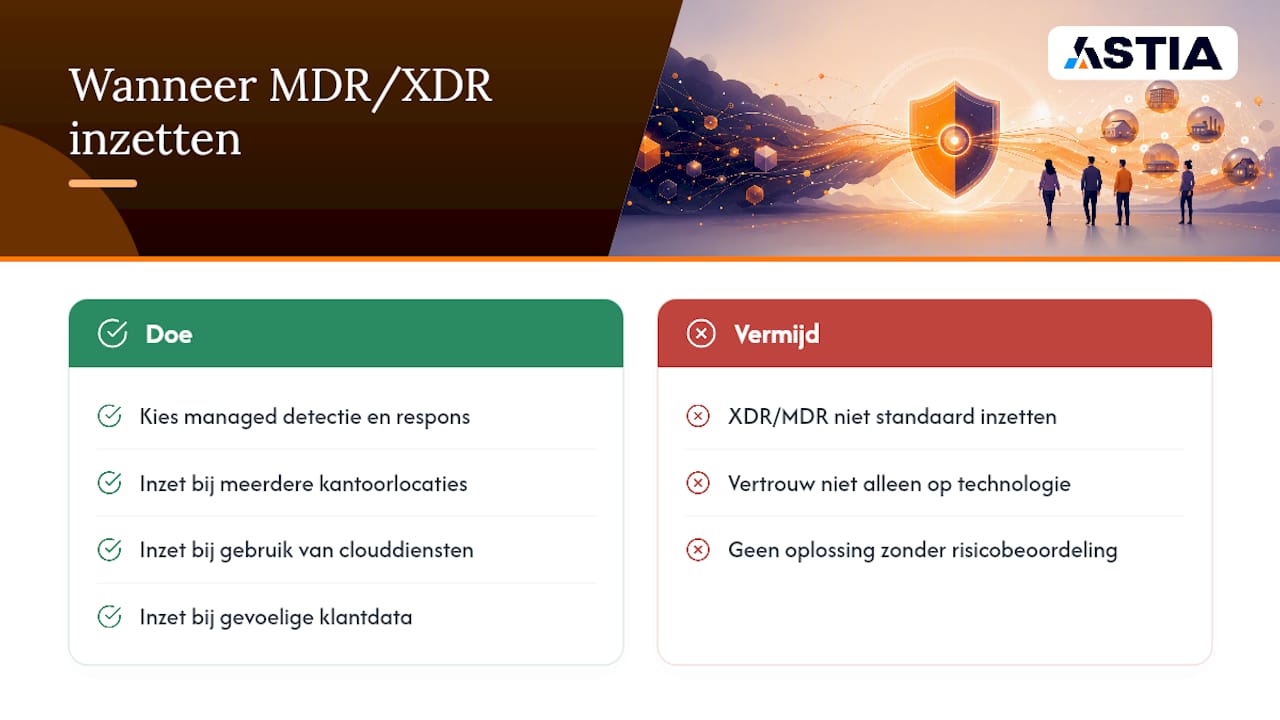
Een concreet voorbeeld van hoe die aanpak in de praktijk landt, staat in de klantcase van Overduyn Makelaars. XDR of MDR wordt aangeraden zodra een organisatie meerdere kantoorlocaties, clouddiensten of gevoelige klantdata beheert, niet als standaardoplossing voor elke situatie.
Eerst XDR of eerst de basis op orde?
XDR is de moeite waard zodra je meerdere systemen, cloudapplicaties en medewerkers hebt om te bewaken. Heb je nog geen multifactorauthenticatie, geen actueel patchbeleid of een wisselend wachtwoordbeleid? Begin dan daar. Een bronmatrix en een eerlijke risico-evaluatie laten precies zien waar je staat.
— Mick
Hoe Astia je helpt bij de volgende stap in beveiliging
Los tooling aanschaffen lost weinig op als niemand de meldingen opvolgt. Astia biedt daarom niet alleen IT-beveiliging als losse dienst, maar ook de mensen en processen die daarbij horen: van netwerkbeheer tot werkplekbeheer, zodat beveiliging niet op een eiland staat maar verweven is met je hele IT-omgeving.
Waar veel leveranciers alleen een product verkopen en de rest aan jou overlaten, zijn er aanbieders die vaste transparante prijzen per werkplek combineren met directe telefonische ondersteuning, zonder ticketsysteem waar je op moet wachten. Voor een MKB-bedrijf zonder eigen securityteam kan dat het verschil zijn tussen een dashboard dat niemand controleert en een partij die daadwerkelijk ingrijpt bij een incident. Twijfel je of jouw organisatie klaar is voor uitgebreidere detectie en respons, of wil je eerst weten waar de basis nog tekortschiet? Neem contact op via de pagina IT-beveiliging voor een praktisch gesprek over wat bij jouw situatie past.
Bronnen
Voor een officiële definitie raadpleeg je de NIST-glossary over XDR. Microsoft legt de werking en use cases praktisch uit, terwijl ENISA helpt begrijpen wanneer data écht actiegericht is. De vergelijking van Elastic verduidelijkt hoe XDR zich verhoudt tot SIEM.
- Wat is uitgebreide detectie en reactie (XDR)? | Microsoft
- Actionable Information for Security Incident Response | ENISA
- SIEM vs XDR (Elastic)
Veelgestelde vragen
Wat is het verschil tussen EDR en XDR?
EDR bewaakt alleen endpoints zoals laptops en servers. XDR breidt dat uit naar netwerk, cloud, e-mail en identiteit, waardoor je een incidentgericht beeld krijgt van de volledige aanvalsketen, in plaats van alleen het apparaat waar het begon.
Wat betekent XDR precies?
XDR staat voor Extended Detection and Response, een geïntegreerde aanpak die signalen uit meerdere domeinen samenbrengt om bedreigingen te detecteren en erop te reageren. Het doel is één samenhangend incidentbeeld in plaats van losse, ongerelateerde waarschuwingen.
Wat is een XDR-scherm of dashboard?
Een XDR-dashboard toont gecorreleerde incidenten in plaats van losse logregels, meestal met een risicoscore, een tijdlijn van gebeurtenissen en directe response-opties zoals het isoleren van een apparaat. Het is het centrale scherm waar analisten of IT-beheerders incidenten beoordelen en opvolgen.
Is XDR ook geschikt voor kleine bedrijven zonder eigen securityteam?
Ja, mits gecombineerd met een managed dienst die de meldingen daadwerkelijk opvolgt. Een managed aanpak vult het personeelstekort op dat de meeste kleinere organisaties hebben.
Vervangt XDR een firewall of antivirussoftware?
Nee, XDR bouwt voort op basisbeveiliging zoals firewalls, wachtwoordbeleid en back-ups. Het voegt correlatie en incidentherkenning toe, maar vervangt geen van de fundamentele beveiligingslagen die daaraan voorafgaan.