EDR wat is dat precies? Uitleg voor IT-beheerders
EDR (Endpoint Detection and Response) is technologie die laptops, servers en andere endpoints 24 uur per dag monitort, verdacht gedrag detecteert, incidenten analyseert en automatisch reageert. Voor een MKB-beheerder is dat waardevol omdat EDR precies de aanvallen opvangt die traditionele antivirus mist: fileless-malware, ransomware die zich stil verspreidt, en aanvallers die met legitieme systeemtools werken. De vier kernfuncties, monitoren, detecteren, onderzoeken en reageren, vormen samen een vangnet dat verder kijkt dan bekende virushandtekeningen.
Kort samengevat:
- Zonder een gestructureerd opvolgingsproces leveren EDR-waarschuwingen weinig waarde op, vooral voor kleinere bedrijven zonder 24/7 beveiligingsteam.
- Het eerste inzetten op kritische endpoints en het testproces van isolatiefuncties voorkomt dat een overvloed aan meldingen de organisatie overweldigt.
- EDR onderscheidt zich door gedragsanalyse en automatische respons, terwijl traditionele antivirus vooral gebaseerd is op bekende virusdefinities.
- In combinatie met managed diensten biedt EDR de beste bescherming, omdat menselijke interpretatie essentieel is voor effectieve reactie.
- Gezien de toenemende integratie met bredere platforms en toenemende AI-ondersteuning, daalt de instapdrempel voor MKB’s om goede beveiliging te implementeren.
Inhoudsopgave
- Wat is EDR? Definitie en plek in je beveiliging
- Hoe werkt EDR? Van dataverzameling tot respons
- Belangrijkste mogelijkheden en functies van EDR
- Verschil EDR en antivirus: waarom je vaak beide nodig hebt
- Veelvoorkomende gebruiksscenario’s waarvoor EDR waarde toevoegt
- Waarom managed EDR/MDR voor het MKB vaak het verschil maakt
- Voordelen en nadelen van EDR-systemen
- Belangrijke leveranciers en oplossingen op de markt
- Implementatie-uitdagingen en beste praktijken
- Privacy en gegevensbescherming bij EDR
- Toekomst van EDR: waar de technologie naartoe beweegt
- Zakelijk perspectief: waar begin je als MKB
- Directe versterking van je beveiliging met Astia
- Bronnen
- Veelgestelde vragen
Wat is EDR? Definitie en plek in je beveiliging
EDR staat voor Endpoint Detection and Response, soms ook ETDR genoemd (Endpoint Threat Detection and Response). De term is niet zomaar een buzzword: hij ontstond rond 2013 als aanduiding voor tools die continu endpointgedrag vastleggen en analyseren, in plaats van alleen bestanden te scannen op bekende dreigingen, zoals de oorsprong van het begrip laat zien.
In de praktijk is EDR een continu monitoring en responssysteem dat draait op elk apparaat in je netwerk. Het houdt processen, netwerkverbindingen en bestandswijzigingen in de gaten en grijpt in zodra iets afwijkt van normaal gedrag. Volgens Microsoft verzamelt EDR doorlopend telemetrie en reageert het in realtime, waardoor incidenten aan het licht komen die klassieke antivirus simpelweg niet ziet.
Binnen een gelaagde beveiligingsaanpak zit EDR niet op zichzelf. Het vult de gaten die andere lagen laten liggen:
- Firewalls en netwerkbeveiliging houden ongewenst verkeer buiten de deur, maar zien niets van wat er ná binnenkomst op een apparaat gebeurt.
- Traditionele antivirus stopt bekende malware op basis van signatures, maar herkent geen nieuw, onbekend gedrag.
- EDR vult die blinde vlek in door alles wat zich ná infiltratie op een endpoint afspeelt te volgen en erop te reageren.
Zie EDR dus niet als vervanging, maar als de laag die kijkt naar wát er gebeurt, in plaats van alleen naar wát er binnenkomt.
Hoe werkt EDR? Van dataverzameling tot respons
EDR draait op een doorlopende cyclus van vier stappen. Elke stap bouwt voort op de vorige en samen vormen ze het verschil tussen een aanval die onopgemerkt blijft en een aanval die binnen minuten wordt gestopt.
- Telemetrie verzamelen. EDR-agents op elk endpoint loggen processen, bestandswijzigingen, netwerkverbindingen en authenticatiepogingen. Deze data vormt de basis voor alles wat volgt.
- Detecteren. Gedragsanalyse en machine learning vergelijken wat er gebeurt met normale patronen. Veel oplossingen correleren afwijkingen ook met het MITRE ATT&CK-raamwerk, een gestandaardiseerde catalogus van aanvalstechnieken.
- Onderzoeken. Bij een treffer bouwt EDR een tijdlijn van de aanval: welk proces startte wat, welke bestanden werden aangeraakt, welke verbindingen werden opgezet. Deze root cause analyse is onmisbaar om te begrijpen hoe een aanvaller binnenkwam.
- Reageren. Afhankelijk van de dreiging kan EDR een proces automatisch beëindigen, een bestand in quarantaine plaatsen, wijzigingen terugdraaien of het hele apparaat isoleren van het netwerk.
Een concreet voorbeeld: een medewerker opent een schijnbaar onschuldig Word-document. Op de achtergrond start dit document een PowerShell-script dat data probeert te versturen naar een extern adres, een klassieke fileless-aanval zonder dat er ooit een kwaadaardig bestand op schijf komt. Antivirus ziet hier niets verkeerds, want er is geen virusbestand om te scannen. EDR ziet wél dat een tekstverwerker nooit PowerShell zou moeten aanroepen en isoleert het apparaat voordat data het pand verlaat, zoals ook uit analyses van fileless-aanvallen blijkt.
Pro-tip: Let bij de aanschaf van een EDR-oplossing extra op de snelheid van isolatie. Een detectie die pas na een half uur tot actie leidt, heeft in de praktijk weinig waarde meer, want tegen die tijd heeft ransomware zich al lateraal verspreid.
Belangrijkste mogelijkheden en functies van EDR
Bij het beoordelen van een EDR-oplossing draait alles om vijf kernfuncties. Ontbreekt een van deze, dan koop je in feite een halve oplossing.
- Telemetrie en centrale logging: continue registratie van endpointactiviteit, opgeslagen op een centrale plek zodat je historisch onderzoek kunt doen.
- Gedragsanalyse en anomaliedetectie: het systeem herkent afwijkend gedrag in plaats van alleen bekende malwarehandtekeningen.
- Geautomatiseerde response en isolatie: direct ingrijpen zonder te wachten op menselijke bevestiging, essentieel bij snelle ransomware-uitbraken.
- Forensische rapportage en zoekfunctie: doorzoekbare tijdlijnen waarmee je precies kunt reconstrueren wat er is gebeurd en waarom.
- Integratie met threat intelligence en SIEM/XDR: koppeling met externe dreigingsdata vergroot de detectiecapaciteit en maakt correlatie tussen meerdere bronnen mogelijk, aldus Palo Alto Networks.
Deze vijf functies bepalen samen hoe snel je een dreiging opmerkt en hoe compleet het beeld is dat je krijgt om herhaling te voorkomen.
Verschil EDR en antivirus: waarom je vaak beide nodig hebt
Het verschil tussen EDR en antivirus zit in de detectiemethode. Antivirus vergelijkt bestanden met een database van bekende signatures, dus alles wat nog nooit is gezien glipt er doorheen. EDR gebruikt gedragsanalyse en kunstmatige intelligentie om zowel bekende als onbekende dreigingen te herkennen, precies het onderscheid dat Palo Alto Networks benadrukt.
Antivirus volstaat voor eenvoudige, bekende bedreigingen op een klein, statisch netwerk met weinig extern verkeer. Zodra je bedrijf werkt met externe medewerkers, cloudapplicaties of gevoelige klantdata, wordt EDR eigenlijk onmisbaar, want geavanceerde aanvallers ontwijken signature based detectie bewust.
De praktische verschillen op een rij:
- Detectie: antivirus herkent bekende malware; EDR herkent afwijkend gedrag, ook van onbekende dreigingen.
- Respons: antivirus verwijdert of blokkeert een bestand; EDR kan een heel apparaat isoleren en processen live stoppen.
- Beheerlast: antivirus draait grotendeels op de achtergrond; EDR genereert waarschuwingen die iemand moet interpreteren en opvolgen.
- Inzicht: antivirus geeft een melding; EDR levert een volledige tijdlijn van de aanval.
De meeste organisaties combineren beide: antivirus voor preventie, EDR voor detectie en respons op wat daar doorheen glipt.
Veelvoorkomende gebruiksscenario’s waarvoor EDR waarde toevoegt
EDR bewijst zijn waarde vooral in situaties waar traditionele beveiliging tekortschiet. Vier scenario’s komen in de praktijk het vaakst terug.
- Ransomware indammen. EDR herkent het typische versleutelingsgedrag van ransomware vroeg en isoleert het besmette apparaat voordat het netwerkschijven bereikt.
- Fileless-aanvallen opsporen. Aanvallers misbruiken legitieme tools zoals PowerShell of WMI. Omdat er geen kwaadaardig bestand bestaat, is gedragsdetectie de enige manier om dit te vangen.
- Misbruik van inloggegevens signaleren. EDR merkt het op wanneer een account zich ineens op ongewone plekken in het netwerk aanmeldt, een teken van laterale beweging door een aanvaller.
- Forensisch onderzoek na een incident. Na een aanval geeft EDR een volledige tijdlijn, onmisbaar om te bepalen wat er is buitgemaakt en hoe je herhaling voorkomt.
Wie eenmaal met ransomware te maken heeft gehad, weet dat het herstel niet stopt bij het opschonen van bestanden. Het volgen van een gestructureerd herstelplan na een ransomware-aanval hoort daar net zo goed bij als de EDR-detectie zelf.
Waarom managed EDR/MDR voor het MKB vaak het verschil maakt
EDR genereert veel waarschuwingen, en niet elke waarschuwing is even urgent. Zonder iemand die dag en nacht kan beoordelen wat écht een dreiging is, blijft veel van die data onbenut liggen. SentinelOne wijst er terecht op dat managed opvolging de effectiviteit van EDR aanzienlijk vergroot, simpelweg omdat interpretatie en snelle actie mensenwerk blijven.
Voor de meeste MKB-bedrijven is een intern team dat 24/7 alerts monitort financieel niet haalbaar. Daar zit precies de meerwaarde van een managed aanpak:
- Continue bewaking: een team dat alerts buiten kantooruren opvolgt, wanneer de meeste aanvallen plaatsvinden.
- Snellere containment: expertise om binnen minuten te bepalen of een melding vals alarm is of een echte dreiging.
- Minder ruis voor je eigen team: je IT-afdeling hoeft niet zelf duizenden logregels te doorspitten.
Astia biedt dit als onderdeel van Managed Detection & Response, gecombineerd met werkplekbeheer en incidentbeheer. Begin met een beperkte scope, bijvoorbeeld kritische werkstations en servers, leg heldere SLA-afspraken vast over reactietijden en breid daarna gefaseerd uit.
Voordelen en nadelen van EDR-systemen
EDR levert zichtbare winst op, maar brengt ook een reële beheerlast met zich mee. Beide kanten wegen meestal niet gelijk op, en dat is precies waarom de keuze voor EDR een organisatorische beslissing is, niet alleen een technische.
Voordelen:
- Detecteert dreigingen die antivirus mist, zoals fileless-malware en onbekende ransomware-varianten.
- Geeft volledig inzicht in wat er tijdens een aanval is gebeurd, via forensische tijdlijnen.
- Maakt snelle, geautomatiseerde isolatie van besmette apparaten mogelijk.
- Verkleint de schade van een incident aanzienlijk door vroege detectie.
Nadelen:
- Genereert veel waarschuwingen, waarvan een deel vals alarm is.
- Vereist expertise om alerts correct te interpreteren, iets wat een kleine IT-afdeling vaak niet paraat heeft.
- Brengt licentiekosten en beheertijd met zich mee die hoger liggen dan bij standaard antivirus.
- Levert weinig waarde op zonder een proces voor opvolging: cooling alleen lost niets op.
Dat laatste punt is precies waarom veel MKB-bedrijven na een tijdje overstappen naar een managed variant. De techniek werkt, maar zonder iemand die de uitkomst leest en erop handelt, blijft die techniek grotendeels decoratief.
Belangrijke leveranciers en oplossingen op de markt
De EDR-markt bestaat uit een handvol grote namen die elk een iets andere aanpak hanteren, van cloud-native platforms tot oplossingen die diep geïntegreerd zijn met een breder besturingssysteem-ecosysteem. Sommige leveranciers leggen de nadruk op AI-gedreven gedragsanalyse, andere op diepe integratie met bestaande beveiligingsinfrastructuur zoals SIEM en XDR-platformen.
Voor een MKB-beheerder is de keuze tussen losse tools echter minder relevant dan de vraag hoe die tool wordt beheerd. Een geavanceerd platform zonder iemand die het dagelijks bekijkt, presteert in de praktijk vaak slechter dan een eenvoudiger systeem dat wél consequent wordt opgevolgd. Vergelijk daarom niet alleen functielijstjes, maar vraag altijd door naar wie de waarschuwingen daadwerkelijk beoordeelt en met welke reactietijd. Veel leveranciers bieden hun EDR-technologie tegenwoordig ook als basis voor een managed dienst aan, waarbij een externe partij de opvolging voor je verzorgt, precies het model dat voor de meeste MKB-organisaties het beste aansluit op de beschikbare tijd en expertise.
Implementatie-uitdagingen en beste praktijken
De grootste valkuil bij EDR is niet de techniek, maar de uitrol. Een veelgemaakte fout is een oplossing in één keer op elk apparaat in het bedrijf tegelijk uitrollen. Dat levert een golf aan waarschuwingen op die niemand goed kan filteren, met als gevolg dat belangrijke signalen verdrinken in de ruis.
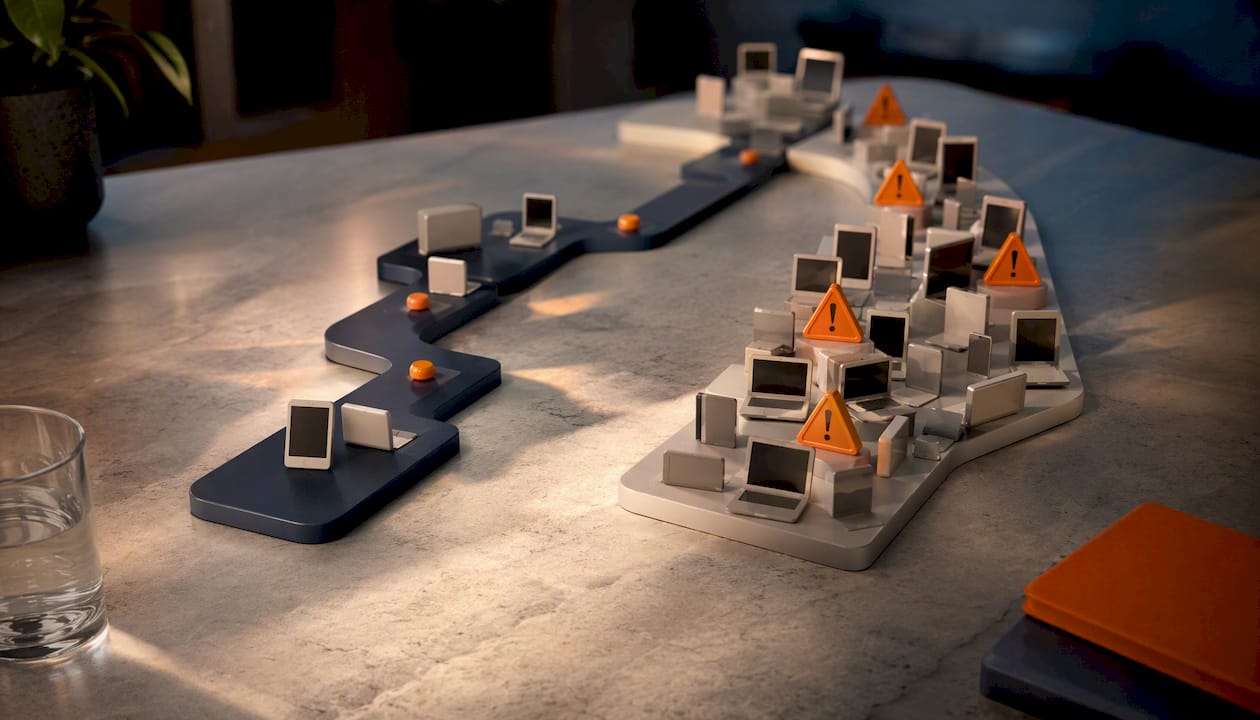
CrowdStrike adviseert daarom te beginnen met een beperkte scope: de meest kritische werkstations en servers eerst, en pas daarna gefaseerd uitbreiden naar de rest van het netwerk. Dat houdt het aantal false positives beheersbaar en geeft je team tijd om de detectieregels aan te scherpen op basis van hoe jouw organisatie daadwerkelijk werkt.
Andere aandachtspunten die in de praktijk vaak over het hoofd worden gezien:
- Stel vooraf vast wie waarschuwingen beoordeelt en binnen welke tijd, anders blijft een melding onopgemerkt liggen.
- Test het isolatiemechanisme vóór een echt incident, zodat je zeker weet dat het apparaat daadwerkelijk offline gaat wanneer dat nodig is.
- Leg vast welke acties automatisch mogen gebeuren en welke eerst menselijke goedkeuring vereisen.
- Herzie detectieregels periodiek, want het gedrag van je eigen applicaties verandert net zo goed als dat van aanvallers.
Een gefaseerde uitrol met heldere afspraken voorkomt dat EDR een kostbare doos vol ongelezen meldingen wordt.
Privacy en gegevensbescherming bij EDR
EDR verzamelt gedetailleerde gegevens over gebruikersgedrag: welke toepassingen iemand opent, welke bestanden worden aangeraakt en met welke systemen wordt gecommuniceerd. Dat niveau van inzicht is precies wat de detectie zo krachtig maakt, maar het roept ook terechte vragen op over privacy op de werkvloer.
Voor Nederlandse organisaties betekent dit dat de verwerking van deze telemetrie onder de AVG valt. Bepaal vooraf welke data daadwerkelijk nodig is voor beveiligingsdoeleinden, hoelang die wordt bewaard en wie er toegang tot heeft. Informeer medewerkers over de monitoring, ook als die primair gericht is op systeemgedrag en niet op individuele controle. Een transparant beleid voorkomt onnodige onrust en zorgt dat de inzet van EDR juridisch houdbaar blijft.
Kies bovendien een leverancier die duidelijk maakt waar data wordt opgeslagen en verwerkt. Voor bedrijven die gevoelige klantgegevens beheren, is dat een net zo belangrijk selectiecriterium als de technische detectiecapaciteit van het systeem.
Toekomst van EDR: waar de technologie naartoe beweegt
EDR staat niet stil. De belangrijkste verschuiving is de integratie met bredere platformen: steeds meer leveranciers bouwen EDR uit tot XDR (Extended Detection and Response), waarbij niet alleen endpoints maar ook e-mail, cloudomgevingen en netwerkverkeer in één centraal systeem worden gecorreleerd.
Kunstmatige intelligentie speelt daarin een steeds grotere rol, niet alleen bij het herkennen van afwijkend gedrag, maar ook bij het automatisch prioriteren van waarschuwingen. Dat helpt tegen het probleem waar veel MKB-teams nu tegenaan lopen: te veel meldingen en te weinig capaciteit om ze allemaal te beoordelen. Ook de koppeling met threat intelligence wordt sterker, waardoor systemen sneller kunnen herkennen of een aanvalspatroon elders al is waargenomen.
Voor MKB-beheerders betekent dit vooral dat de instapdrempel geleidelijk daalt. Wat een aantal jaar geleden alleen haalbaar was voor grote ondernemingen met een eigen securityteam, wordt nu steeds vaker als managed dienst aangeboden, precies het model waarbij tooling en menselijke opvolging samen één pakket vormen in plaats van twee losse aankopen.
Zakelijk perspectief: waar begin je als MKB
De grootste fout die ik zie, is EDR aanschaffen zonder na te denken over wie de waarschuwingen opvolgt. Prioriteer op risico: bedrijven met klantdata, financiële systemen of veel externe toegang kunnen niet wachten. Begin klein, met kritische endpoints, test de isolatiefunctie en leg reactietijden vast voordat je uitbreidt. Techniek zonder proces is geld dat blijft liggen.
— Mick
Directe versterking van je beveiliging met Astia
Een alternatief voor een los EDR-abonnement zonder opvolging is een oplossing die detectie combineert met continue monitoring door een team dat waarschuwingen daadwerkelijk beoordeelt en erop reageert.
Voor MKB-bedrijven die IT liever volledig uitbesteden, kan Managed Detection & Response als onderdeel van een beveiligingspakket worden aangeboden, gecombineerd met werkplekbeheer zodat apparaten niet alleen bewaakt maar ook actief onderhouden worden. In plaats van een ticketsysteem is directe telefonische opvolging bij een incident mogelijk. Wil je weten hoe je huidige endpoints ervoor staan? Vraag een beveiligingsscan aan via IT uitbesteden en ontdek binnen een paar dagen waar de grootste risico’s in jouw organisatie liggen.
Bronnen
Voor technische achtergrond en implementatiedetails zijn de uitleg van Microsoft en de vergelijkende stukken van Palo Alto Networks, Kaspersky en SentinelOne een goed startpunt. Gebruik vendordocumentatie altijd als aanvulling bij een concrete implementatie.
- What Is EDR? Endpoint Detection and Response | Microsoft Security
- What Is EDR vs. Antivirus? - Palo Alto Networks
- What is Endpoint Detection and Response (EDR) | SentinelOne
- What is EDR? (CrowdStrike)
Veelgestelde vragen
Is EDR een deurwaarder of incassobureau?
Nee, EDR heeft niets te maken met deurwaarders of incasso. Het is een cybersecuritytechnologie die endpoints monitort en beveiligt tegen digitale dreigingen zoals ransomware en malware.
Is EDR hetzelfde als BKR?
Nee, EDR en BKR zijn totaal verschillende zaken. BKR registreert kredietgegevens van consumenten, terwijl Endpoint Detection and Response een beveiligingssysteem is dat apparaten in een netwerk monitort en beschermt.
Wat doet EDR precies?
EDR monitort continu endpoints, detecteert verdacht gedrag via gedragsanalyse, onderzoekt incidenten met forensische tijdlijnen en reageert automatisch door bijvoorbeeld processen te stoppen of apparaten te isoleren. Dat maakt het effectief tegen dreigingen die traditionele antivirus mist.
Wat kost een EDR-oplossing bij Astia?
De actuele prijzen voor IT-beveiliging en managed EDR staan op de website van Astia, omdat de kosten afhangen van het aantal endpoints en de gewenste dienstverlening. Neem contact op via de beveiligingspagina voor een offerte op maat.
Waarom is EDR alleen niet genoeg voor een MKB-bedrijf?
EDR genereert veel waarschuwingen die iemand moet beoordelen en opvolgen, en zonder die opvolging blijft veel van de waarde onbenut. Een managed model met 24/7 bewaking, zoals Astia’s Managed Detection & Response, zorgt dat meldingen ook echt tot actie leiden.